Allarmi bomba in Europa: segnalazioni su almeno 27 voli. “Metteremo una bomba” la minaccia via mail
Roma un aereo proveniente da Helsinki scortato dai caccia. Dirottato su Vienna un Wizzair da Malpensa per Varsavia. L’Ue: presto per dire se sono casi collegati. Procura di Busto Arsizio indaga per “procurato allarme”
Il messaggio di posta elettronica, scritto in italiano, arrivato nelle prime ore del mattino agli indirizzi di Adr e di altre società dello scalo di Roma Fiumicino. 5 novembre 2026. (Ansa)
05 Novembre 2026 12:01
Mappa del volo EI402. Un Airbus A320 in volo da Dublino a Roma è stato dirottato verso l’aeroporto francese di Évreux a causa di un allarme bomba. Lo ha riferito il governo francese. 5 novembre 2026 (Ansa)
05 novembre 2026
Diversi aerei dirottati a seguito di minacce di bombe a voli commerciali segnalate in tutta Europa – in diretta
Il commissario europeo per i trasporti afferma che è “troppo presto” per dire se le minacce di bombe a 15 voli siano collegate.
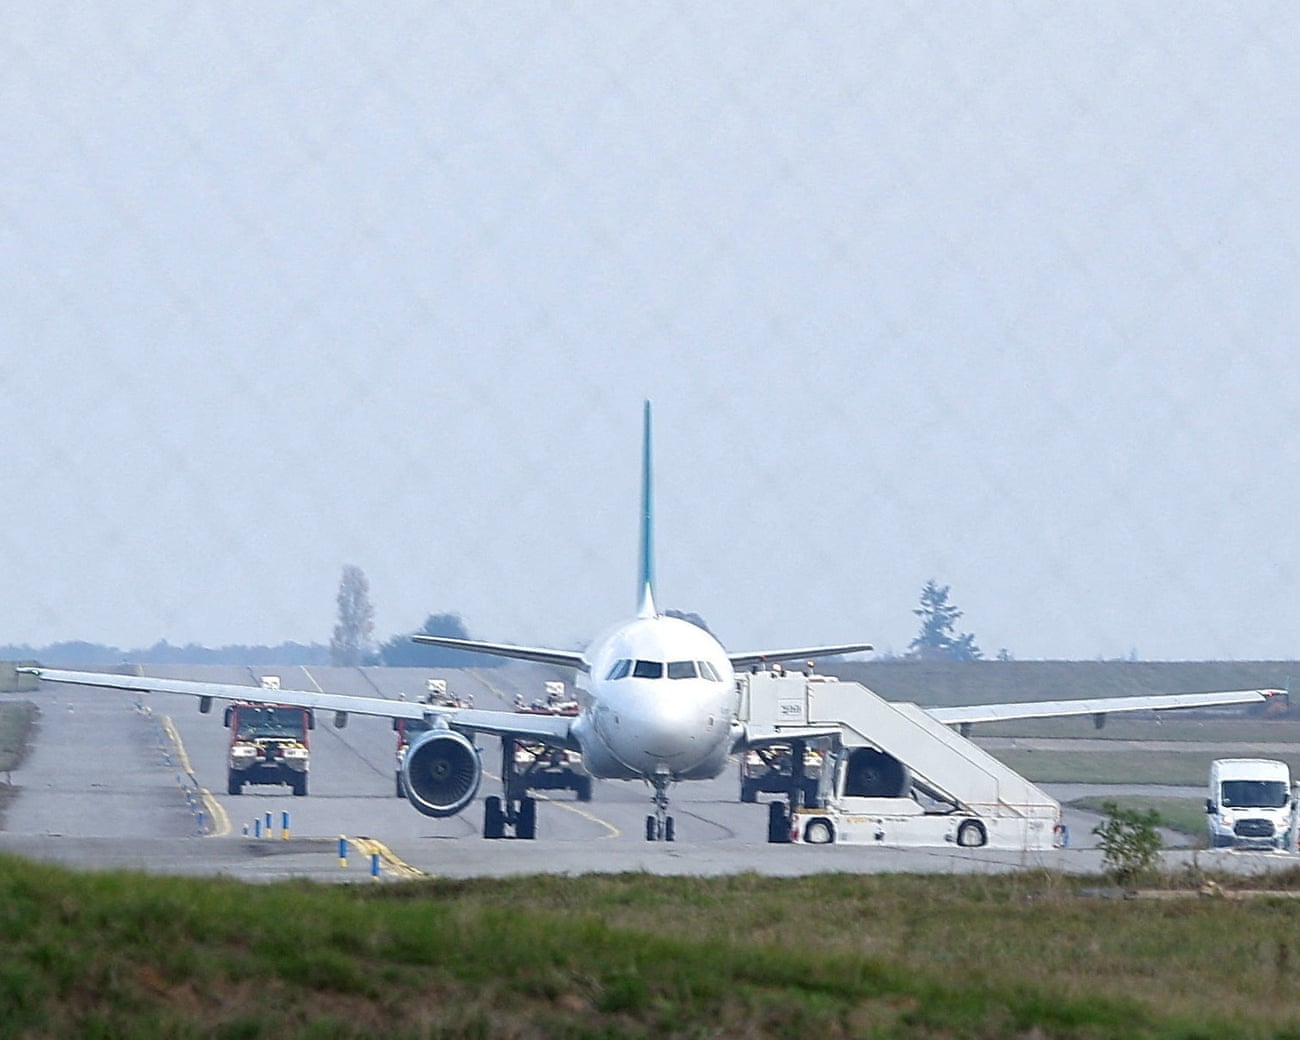
Un aereo Airbus A320 della Aer Lingus è stato avvistato presso la base aerea militare di Evreux dopo che il volo da Dublino a Roma è stato dirottato in Francia a seguito di una minaccia di bomba. Foto: Gonzalo Fuentes/Reuters
Tutti gli aerei interessati dalle minacce di bombe questa mattina
Ecco un riepilogo di tutti gli aerei che, secondo le segnalazioni, sono stati interessati da minacce di bombe questa mattina: il bilancio attuale è di 18 aerei coinvolti.
Volo EI-DEH Aer Lingus da Dublino a Roma, dirottato a Evreux, Francia ( 9:55 , 10:07 , 10:25 )
Attacco informatico ai sistemi della Camera dei Deputati: coinvolte alcune caselle di posta di parlamentari, tra cui quella di Giorgia Meloni quando era deputata. Sono ancora in corso verifiche per accertare portata e conseguenze dell’intrusione.
Quasi 72 mila allerte inviate e oltre 3200 sistemi informatici compromessi. Lo ha spiegato il direttore Andrea Quacivi in audizione al Senato
Andrea Quacivi, direttore dell’Agenzia nazionale per la Cybersicuezza, in audizione al Senato
“Il cyberspazio è ormai riconosciuto come un vero e proprio dominio di conflitto”, cioè un ambito di difesa e offesa militare al pari di terra, mare, aria e spazio. A lanciare l’allarme è Andrea Quacivi, direttore generale dell’Agenzia per la cybersicurezza nazionale (Acn), in audizione al Senato. Secondo Quacivi, attacchi sponsorizzati da Stati, operazioni di spionaggio industriale, campagne di disinformazione e interferenze nei processi democratici rappresentano una minaccia concreta alla stabilità degli Stati.
“Nei primi nove mesi del 2026 gli eventi cyber rilevati sono stati 3271“, ha spiegato il direttore, a fronte dei 2729 registrati nell’intero 2025. Di questi, circa 2000 sono stati classificati come incidenti con impatto confermato. L’avvio degli obblighi previsti dalla’ultima direttiva europea sulla cybersicuerezza (Nis2) ha ampliato il numero delle segnalazioni: “Oggi sotto questa disciplina ricadono 21.500 soggetti“ e le notifiche ricevute sono state oltre 1.500 nei primi nove mesi di operatività.
Il Team di risposta agli incidenti di sicurezza informatica (Csirt) “ha individuato quasi 45 mila asset e servizi a rischio, con oltre 3200 asset potenzialmente compromessi“, ha aggiunto Quacivi, ricordando anche le quasi 72 mila comunicazioni di allertamento inviate e gli oltre mille alert pubblicati.
“Assistiamo a una fase di consolidamento del sistema nazionale di cybersicurezza“, ha osservato il direttore, sottolineando come il monitoraggio e l’allertamento abbiano consentito di individuare precocemente le minacce e di attivare risposte coordinate.
Il ransomware, cioè il blocco di sistemi informatici in cambio di un riscatto, continua a rappresentare“una minaccia rilevante“. Nei primi nove mesi del 2026 sono state registrate 149 vittime, soprattutto tra imprese manifatturiere, operatori finanziari e aziende tecnologiche. “In diversi casi si è aggiunta la sottrazione di informazioni, accompagnata dalla minaccia di pubblicarle per ottenere il pagamento di un riscatto“, ha spiegato Quacivi. Gli aggressori hanno spesso sfruttato credenziali compromesse e vulnerabilità non corrette.
Più contenuti invece gli effetti delle campagne hacktiviste, violazioni cioè motivate da cause politiche, sociali o religiose, condotte soprattutto attraverso attacchi DDoS (Distributed Denial of Service), quelli che puntano a rendere inaccessibili siti e servizi sovraccaricandoli di richieste. Secondo Quacivi, gli impatti sono stati “molto limitati“, anche grazie all‘attività preventiva dello Csirt.
Sul disegno di legge per il rafforzamento delle capacità di difesa nazionale presentato a settembre dal ministro della Difesa Guido Crosetto, il direttore dell’Acn ha espresso un giudizio favorevole, definendolo“pienamente coerente con l’assetto istituzionale”. A suo avviso, la riforma chiarisce in modo netto le competenze della Difesa e dell’Agenzia nel dominio cibernetico e conferma una logica di“cooperazione e integrazione, e non di sovrapposizione”, ribadendo la validità dell’impianto normativo introdotto con la nascita dell’Acn nel 2021.
L’attacco informatico ha colpito diverse grandi catene francesi, alterando a distanza il funzionamento dei sistemi di refrigerazione. Migliaia di prodotti alimentari sono stati buttati e sono stati segnalati anche incendi. Le indagini si concentrano sui software dell’azienda danese Danfoss
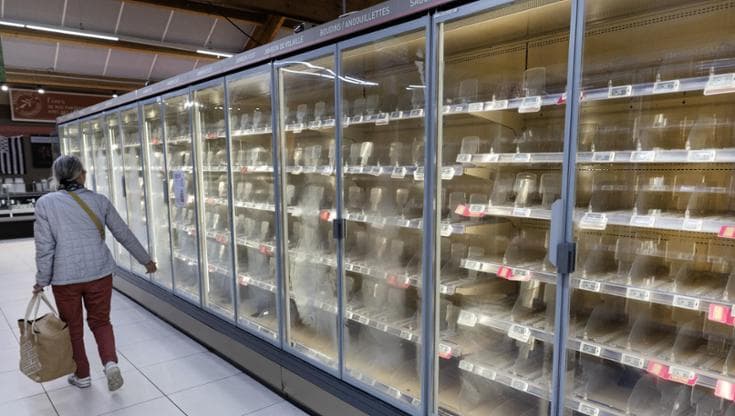
La scorsa notte centinaia di supermercati francesi sono stati colpiti da un attacco informatico che ha fatto salire la temperatura di frigoriferi e congelatori fino a 50 gradi centigradi, in alcuni casi per circa sei ore.
Gli hacker sono riusciti a modificare a distanza il funzionamento degli impianti, provocando la perdita di grandi quantità di prodotti freschi e surgelati.
In diversi punti vendita sono stati segnalati anche incendi, sui quali stanno indagando le autorità.
Secondo Reuters, tra le catene coinvolte figurano Intermarché, Coopérative U e Carrefour. Il gruppo proprietario di Intermarché ha confermato circa 150 supermercati colpiti, mentre Carrefour ha segnalato problemi in 80 negozi. Anche altri marchi della grande distribuzione hanno riportato danni.
I supermercati interessati hanno dovuto eliminare gli alimenti conservati negli impianti compromessi, per evitare rischi sanitari. Quando la temperatura di carne, latticini o surgelati sale oltre i limiti di sicurezza, infatti, la cosiddetta catena del freddo viene interrotta e i prodotti possono diventare pericolosi per il consumo.
Come hanno fatto gli hacker a riscaldare i frigoriferi – L’attacco ha sfruttato una caratteristica sempre più diffusa nei supermercati moderni: i sistemi di refrigerazione sono controllati da software e spesso collegati a internet, così che i tecnici possano sorvegliare le temperature e modificare alcune impostazioni senza recarsi fisicamente nei negozi.
Questa possibilità di gestione a distanza può diventare una vulnerabilità informatica. Chi riesce a ottenere accesso ai sistemi di controllo può potenzialmente alterare il funzionamento degli impianti.
Nel caso francese, secondo le ricostruzioni disponibili, gli aggressori hanno manipolato la funzione di sbrinamento automatico, presente normalmente nei frigoriferi industriali. Si tratta di un meccanismo che riscalda temporaneamente alcune parti dell’impianto per eliminare il ghiaccio accumulato, prima di riprendere il normale raffreddamento.
Gli hacker avrebbero prolungato artificialmente questa operazione, facendo aumentare le temperature per ore. Il risultato è stato particolarmente distruttivo perché l’attacco è avvenuto di notte, quando molti supermercati erano chiusi.
La vulnerabilità nei software Danfoss – Le indagini si concentrano sui sistemi di gestione della refrigerazione della società daneseDanfoss, uno dei produttori di tecnologie per il controllo degli impianti industriali.
L’azienda ha confermato di essere a conoscenza degli incidenti francesi e ha precisato che le apparecchiature coinvolte utilizzavano versioni obsolete del firmware, il software integrato nei dispositivi elettronici che ne controlla il funzionamento.
Danfoss ha ricordato di raccomandare da tempo ai clienti l’installazione degli aggiornamenti di sicurezza e la sostituzione delle apparecchiature più vecchie. Rimane da chiarire come gli hacker siano riusciti a entrare nei sistemi e quale vulnerabilità abbiano effettivamente sfruttato.
La procura di Parigi ha aperto un’indagine, mentre il governo francese ha coinvolto l’ANSSI, l’agenzia nazionale per la sicurezza informatica. Le autorità stanno collaborando anche con altri Paesi europei per verificare se l’attacco abbia interessato ulteriori aziende.
L’incidente è una conseguenza della crescente connessione a Internet delle apparecchiature industriali.
Una vulnerabilità informatica può compromettere contemporaneamente centinaia di macchinari fisici, causando danni economici e interruzioni di servizi essenziali. In Francia, è bastato alterare il funzionamento dei sistemi che mantengono freschi gli alimenti per metterefuori uso interi reparti di supermercato.
È stata una delle peggiori violazioni di informazioni governative mai avvenute negli Usa. “Non è un’estorsione”, garantisce il gruppo criminale. Ma gli esperti assicurano: “Ci saranno persone disposte a pagare un prezzo elevato per questi dati”. Chi sono i cyber criminali che hanno forzato il portale
Gli hacker di ShinyHunters hanno violato il sito dell’Fbi
Washington, 29 settembre 2026 – È stato un attacco hacker senza precedenti quello messo in atto contro i sistemi informatici delll’Fbi. Il gruppo criminaleShinyHunters ha rivendicato il furto di un’ingente quantità di dati dell’agenzia: dai documenti degli incarichi lavorativi a indirizzi e numeri di previdenza sociale degli attuali funzionari.
Il bureau è nel caos. Un ex agente Fbi ha definito l’attacco informatico una “miniera d’oro per i servizi di intelligence stranieri”, sollevando preoccupazioni per la sicurezza del personale dell’agenzia. E uno dei due vicedirettori, Andrew Bailey, ha annunciato che lascerà il suo incarico dopo appena un anno.
Gli hackerhanno negato di aver chiesto un riscatto all’Fbi, assicurando di non avere intenzione (al momento)di divulgare i dati sensibili, ma gli esperti temono il contrario. “Non ci si può fidare di loro. Ci saranno persone disposte a pagare un prezzo elevato per questi dati”, ha dichiarato a CBC New il ricercatore Ian Lin, ethical hacker e responsabile della ricerca e sviluppo di Packetlabs, un’azienda di cybersecurity canadese specializzata in test di penetrazione.
Il bottino d’oro: tra i 2 e i 3 terabyte di dati – ShinyHunters ha condiviso con alcuni giornalisti un foglio di calcolo contenente 5.000 righe di dati dell’FBI sottratti illecitamente, affermando che il campione rappresenta solo una piccola parte di un bottino complessivo stimato tra i due e i tre terabyte.
Il campione includeva nomi, indirizzi, numeri di telefono, date di nascita, numeri di previdenza sociale e recapiti di emergenza di quelli che, a detta del gruppo, erano migliaia di dipendenti dell’FBI.
Quando CBC News ha chiesto agli hacker di ShinyHunters se avessero adottato misure per impedire che i dati condivisi venissero diffusi da altre fonti, il rappresentante ha dichiarato di “non poter garantire” cosa ne sarebbe stato di quei campioni: “La cosa sfugge al nostro controllo e alcuni giornalisti hanno tradito la nostra fiducia”.
Una delle peggiori violazioni mai avvenute – A una settimana dall’incursione informatica, l’Fbi ha ammesso che, in quella che viene descritta come “una delle peggiori violazioni di informazioni governative” mai avvenuta negli Usa, sono stati rubati i dati di decine di migliaia di attuali ed ex dipendenti.
In un comunicato diffuso ieri, l’Fbi ha assicurato che nel quartier generale di Washington si sta “lavorando senza sosta per indagare l’attacco hacker che ha colpito il sito Fbijobs.gov”, sottolineando che il bureau si è messo “in contatto con chiunque possa essere stato coinvolto, anche con diverse comunicazioni a tutto il bureau, nelle 24 ore successive” alla rivendicazione del gruppo hacker.
La violazione rappresenterebbe una grave falla nella sicurezza di un’agenzia governativa incaricata proprio di indagare sulle minacce informatiche. Gli agenti temono che i dati dei circa 37 mila dipendenti dell’Fbi possano essere finiti nelle mani di servizi di intelligence stranieri o organizzazioni criminali.
Una interna dell’Fbi conferma il furto di dati – Secondo tre persone a conoscenza della comunicazione interna, martedì l’Fbi ha inviato agli agenti una nota sulle affermazioni del gruppo, invitando il personale ad adottare misure per proteggere i propri dati personali. Nella mail inviata internamente e citata dal New York Times, i vertici dell’Fbi hanno confermato l’attacco hacker e ammesso che sono stati rubati i dati personali – tra i quali indirizzi, numero di previdenza sociale e persino incarichi segreti – di moltissimi dipendenti, forse addirittura tutti. “Noi stiamo lavorando partendo dal presupposto che l’attore della minaccia stia anche esfiltrando le informazioni personali di tutti i dipendenti dell’Fbi”, si legge nella mail.
Nella missiva interna, l’Fbi ha esortato i suoi dipendenti ad essere particolarmente vigili sia al lavoro che a casa, e a riportare contatti non sollecitati o minacce, evitare di rispondere a chiamate da numeri sconosciuti e di registrare delle segreterie telefoniche con voci generate con l’intelligenza artificiale.
“Il bureau rimane impegnato a difendere la vostra sicurezza e della vostra famiglia”, si legge ancora nella mail in cui si preannunciano briefing virtuali con i dipendenti alcuni dei quali, subito dopo l’annuncio dell’attacco da parte degli hacker, avevano espresso ai media preoccupazione per le eventuali conseguenze per loro e i loro familiari.
Chi sono gli hacker di ShinyHunters – ShinyHunters è un noto gruppo di cybercriminali e hacker di tipo black-hat(furti di dati con intenzioni dannose) attivo dal 2019 e specializzato in violazioni di dati su vasta scala (data breach), estorsioni e furto di informazioni sensibili. In questi anni, ShinyHunters è stato collegato a decine di attacchi informatici ai danni di grandi aziende e istituzioni.
Solitamente, il gruppo chiede un riscatto in cambio della mancata divulgazione di dati sensibili, ma in questo caso hanno ribadito con fermezza che non era quella la loro intenzione.
“Non è un’estorsione, ma una lotta alla disinformazione dell’Fbi” – Come prova dell’intrusione, ShinyHunters avrebbe fornito al sito specializzato ‘404 Media’ un campione contenente dati identificativi relativi a circa 5mila dipendenti dell’Fbi. La testata ha riferito di aver verificato che alcune informazioni corrispondevano a quelle di agenti noti, confrontandole con banche dati pubbliche e precedenti fughe di notizie riguardanti il personale del Bureau.
“Il motivo per cui abbiamo ribadito più volte che non si tratta di estorsione è che, fin dall’inizio, avevamo deciso di non pubblicare mai questi dati. Non abbiamo mai avuto l’intenzione né il piano di farlo”, si legge in una dichiarazione diffusa alla stampa statunitense.
Il gruppo ha riferito a CBC News che l’attacco all’FBI rientrava in una campagna volta a “combattere la disinformazione” sulle tattiche dell’intelligence Usa.
Il vicedirettore dell’Fbi si dimette – Dopo circa un anno, uno dei vice del direttore dell’Fbi ha deciso di lasciare il suo incarico. Si tratta di Andrew Bailey, che in un post su X ha spiegato di dovere spendere più tempo con la sua famiglia. Questo accade mentre l’Fbi diretta da Kash Patel resta nel caos. “Sono sicuro che il direttore Patel continuerà a riformare l’Fbi, combattere il crimine violento, difendere il paese, garantire una forte responsabilità organizzativa e ripristinare la fiducia del pubblico in questa istituzione d’eccellenza”, ha detto Bailey nel post.
Le dimissioni di colui che fu scelto nell’agosto 2025 dal presidente Donald Trump per lavorare come co-vicedirettore dell’Fbi, un ruolo mai prima condiviso da due persone, arrivano mentre l’Fbi è stato oggetto di licenziamenti e uscite di centinaia di agenti e un cambio netto di priorità: da questioni di sicurezza nazionale a crimini violenti e immigrazione. Inoltre, l’Fbi ha recentemente allentato alcuni dei suoi standard di assunzione nel tentativo di aumentare il reclutamento.
Penetrato il portale delle assunzioni – Il collettivo di estorsori digitali ha affermato di essere penetrato nel portale per le assunzioni dell’Fbi e di aver ottenuto informazioni su “quasi tutti gli agenti dell’Fbi e sulle persone che hanno presentato una candidatura per un posto di lavoro” nell’agenzia. L‘Fbi ha dichiarato di essere “a conoscenza” della rivendicazione, precisando tuttavia che “il punto in cui è avvenuta la violazione non è ancora stato determinato”.
Gli investigatori stanno cercando di accertare se gli hacker abbiano compromesso un sistema informatico di soggetto terzi utilizzato per gestire il portale FbiJobs.gov oppure siano riusciti a penetrare direttamente nei sistemi dell’agenzia. “Stiamo indagando attivamente e con la massima determinazione e lavoriamo a stretto contatto con i fornitori esterni che supportano FbiJobs.gov per ridurre qualsiasi rischio”, ha fatto sapere il Bureau.
I motivi dell’attacco – In un messaggio indirizzato al direttore dell’Fbi, Kash Patel, e al responsabile della divisione informatica, ShinyHunters ha sostenuto che l’attacco costituisce una rappresaglia contro un avviso pubblico diffuso dall’agenzia a maggio, nel quale il gruppo veniva indicato come una minaccia. L’Fbi lo aveva accusato di prendere di mira grandi aziende tecnologiche, finanziarie e commerciali, sottraendo spesso milioni di dati dei clienti.
L’allerta era stata pubblicata dopo che il Bureau aveva attribuito al collettivo l’attacco contro la piattaforma didattica Canvas, che aveva temporaneamente interrotto il servizio per migliaia di scuole e università negli Stati Uniti. ShinyHunters ha assicurato che il presunto attacco contro l’Fbi non avrebbe motivazioni economiche.
“Siamo stati gravemente offesi”, ha scritto il gruppo, concedendo all’agenzia una settimana per modificare o rimuovere l’avviso. Non è stato precisato quali iniziative potrebbero essere intraprese in caso di rifiuto.
Il colpo al sistema utilizzato da aziende e professionisti per la gestione amministrativa e contabile
Un attacco informatico a TeamSystem ha portato alla sottrazione di dati personali e bancari contenuti nel software Contabilità in Cloud, utilizzato da aziende e professionisti per la gestione amministrativa e contabile. Tra le informazioni finite nelle mani degli autori dell’intrusione ci sarebbero anche coordinate Iban e dettagli delle operazioni contabili, dati che potrebbero essere sfruttati per costruire truffe particolarmente credibili.
L’incidente è stato rilevato a partire dal pomeriggio del 24 agosto 2026. Secondo la comunicazione inviata da TeamSystem ai propri clienti, si è verificato un accesso non autorizzato al software seguito dall’esfiltrazione di dati personali, cioè dalla loro copia e sottrazione dai sistemi. Le verifiche sono ancora in corso e non è stato reso noto il numero di aziende o di persone coinvolte.
teamsyste
I dati interessati, precisa la comunicazione, corrispondono a quelli inseriti dagli utenti nel programma e possono comprendere dati anagrafici, recapiti, coordinate bancarie Iban e contenuto delle movimentazioni contabili, comprese, a titolo di esempio, causali, importi e controparti. Allo stato attuale non risulta invece compromesso l’accesso agli account: TeamSystem afferma che le verifiche non hanno rilevato un coinvolgimento delle credenziali degli utenti.
Questo significa che non ci sono elementi per sostenere che gli aggressori possano entrare direttamente negli account utilizzando username e password rubate. Il problema principale è un altro: la quantità e la precisione delle informazioni sottratte possono rendere molto più efficaci le truffe successive.
La truffa dell’Iban che preoccupa l’Agenzia per la cybersicurezza – L’Agenzia per la cybersicurezza nazionale, interpellata dall’Adnkronos, ha indicato tra i principali pericoli le campagne di phishing finalizzate alle frodi finanziarie e in particolare il cosiddetto “Iban swapping“.
Il meccanismo può essere relativamente semplice. Un criminale si presenta come un fornitore con cui l’azienda lavora realmente e comunica che le coordinate bancarie sono cambiate, chiedendo che la prossima fattura venga pagata su un nuovo conto corrente. Conoscendo già il nome del fornitore, i rapporti commerciali e altri dettagli autentici, il messaggio può risultare molto più convincente di una normale email di phishing.
La precauzione fondamentale è quindi non modificare un Iban sulla base di una semplice email o di un messaggio ricevuto, ma verificare la richiesta contattando direttamente il fornitore attraverso un numero o un canale già conosciuto. L’ACN raccomanda inoltre di non cliccare su collegamenti attraverso i quali venga chiesto di inserire informazioni personali o bancarie.
La presenza delle movimentazioni contabili rende il problema ancora più delicato. Causali, importi e controparti possono infatti permettere di ricostruire almeno in parte chi paga chi, per quali servizi e per quali cifre, fornendo materiale utile per impersonare clienti, fornitori, banche o consulenti.
“Vigilate sui movimenti bancari” – A invitare alla prudenza è anche Ranieri Razzante, docente universitario ed esperto di cybercrime. Intervistato dall’Adnkronos, Razzante ha definito grave l’incidente, sottolineando che TeamSystem è un’azienda fortemente strutturata e attiva proprio nella gestione di informazioni particolarmente delicate per imprese e professionisti.
L’esperto invita soprattutto i soggetti interessati a controllare con particolare attenzione i movimenti bancari e a intervenire immediatamente in presenza di operazioni sospette.
Tre aeroporti britannici, quello di London Stansted, di Manchester e di East Midlands sono stati oggetto di un ”attacco informatico” che ha portato al ”furto dei dati di circa 8,7 milioni di passeggeri”. Lo ha reso noto il Manchester Airports Group, l’operatore aeroportuale britannico che possiede e gestisce i tre aeroporti, spiegando chegli hacker hanno avuto accesso alle informazioni dei clienti, tra cui dati di contatto, codici postali e targhe dei veicoli. Gran parte dei dati compromessi si riferisce ai passeggeri che si sono registrati per il Wi-Fi gratuito nei terminal aeroportuali. Il gruppo aeroportuale ha precisato che non sono state compromesse informazioni bancarie o di pagamento dei clienti e che la sicurezza dei passeggeri e la sicurezza aerea non sono state messe a rischio.
“Il Manchester Airports Group è stato oggetto di un incidente di sicurezza informatica da parte di terzi non autorizzati”, ha affermato un portavoce del Mag. “Abbiamo immediatamente contenuto il rischio e stiamo collaborando con consulenti specializzati, adottando le misure appropriate per proteggere i nostri clienti e i nostri sistemi. Abbiamo informato le autorità competenti e stiamo collaborando con loro”, ha aggiunto.
Un attacco hacker ha colpito una piattaforma privata – chiamata ‘Paziente Consapevole’ – che a Milano mette incontatto pazienti e medici: una serie di mail sono state inviate a centinaia di cittadini per chiedere il pagamento di presunti arretrati per prestazioni sanitarie, esami e farmaci.
Sull’attacco, presumibilmente dall‘est Europa, indaga la polizia Postale coordinata dal pm della procura di Milano Enrico Pavone.
Il reato ipotizzato è truffa. Al momento il sito appare spostato su “un indirizzo sicuro“, ma anche cliccando su quel link appare una pagina in “manutenzione“. Le mail, secondo quanto ricostruito dagli investigatori, provengono da una inesistente società di recupero crediti di Monza, che chiede agli utenti di pagare presunti arretrati per prestazioni sanitarie presentando dati anagrafici e tipologie di patologie ed esami realmente attinenti alla storia clinica di quei pazienti.
Attacco hacker a un portale di medici, centinaia di mail ai pazienti: «Dovete pagare per esami e farmaci», ma è una truffa
L’attacco ha colpito una piattaforma privata, “Paziente Consapevole”, che a Milano mette in contatto medici e pazienti
Centinaia di mail ai cittadiniper chiedere il pagamento di presunti arretrati per prestazioni sanitarie, esami e farmaci: in realtà una truffa, orchestrata forse dall’est Europa, dopo un attacco hacker a una delle tante piattaforme private utilizzate dai medici per comunicare con i loro pazienti. È successo a Milano e il portale colpito dall’attacco si chiama “Paziente Consapevole” ed è uno dei più utilizzati dai professionisti, spesso dai medici di famiglia per appuntamenti e impegnative.
Sull’attacco, presumibilmente dall’est Europa, indaga la polizia Postale coordinata dal pm della procura di Milano Enrico Pavone. Il reato ipotizzato è truffa. Al momento il sito appare spostato su «un indirizzo sicuro», ma anche cliccando su quel link appare una pagina in «manutenzione».
Le mail, secondo quanto ricostruito dagli investigatori, provengono da una inesistente società di recupero crediti di Monza, che chiede agli utenti di pagare presunti arretrati per prestazioni sanitarie presentando dati anagrafici e tipologie di patologie ed esami realmente attinenti alla storia clinica di quei pazienti.
In Belgio problemi tecnici sono stati causati da un attacco informatico a un fornitore di servizi esterno responsabile dei sistemi di check-in e imbarco dell’aeroporto. Anche gli aeroporti di Berlino-Brandeburgo e Londra Heathrow segnalano problemi tecnici, a causa di un possibile attacco cyber
(reuters)
LONDRA – Un attacco hacker ha mandato contemporaneamente in tilt alcuni grandi aeroporti europei come Londra Heathrow, Bruxelles e Berlino Brandeburgo. Decine sono i voli in ritardo e cancellati, e secondo gli addetti allo scalo della capitale belga “non è ancora chiaro quando il problema verrà risolto e quando si potrà tornare alla normalità”.
In quello che sembra l’ennesimo attacco o incidente con obiettivo gli aeroporti europei dopo l’invasione della Russia in Ucraina nel 2022, stavolta ad essere colpiti sono stati i sistemi di un fornitore terzo dei tre scali, ovvero Collins Aerospace, che fornisce la tecnologia per il check-in e l’imbarco a Heathrow e nelle capitali di Belgio e Germania. Andati in tilt i sistemi, in questo momento tutti i controlli sono effettuati manualmente, il che aumenta enormemente i tempi di check-in e imbarco.
Heathrow, Bruxelles e Berlino Brandeburgo hanno confermato l’attacco cyber in vari comunicati, annunciando che i tecnici stanno operando per risolvere il problema il più in fretta possibile. Tuttavia, nel frattempo, saranno molte decine di voli che saranno ritardati o cancellati. Secondo lo scalo della capitale belga, “l’impatto sulle partenze di oggi sarà significativo”.
L’aeroporto londinese invita i viaggiatori a controllare lo stato del proprio volo online, prima di mettersi in viaggio verso l’aeroporto: “Collins Aerospace, che fornisce i sistemi di check-in e imbarco a diverse compagnie aeree in numerosi scali a livello globale, sta riscontrando un problema tecnico che potrebbe causare ritardi per i passeggeri in partenza”, ha comunicato l’account X di Heathrow. “Mentre il fornitore lavora per risolvere rapidamente l’inconveniente, consigliamo ai viaggiatori di verificare lo stato del proprio volo con la compagnia aerea prima di mettersi in viaggio. Si prega di non arrivare in aeroporto con più di tre ore di anticipo per i voli a lungo raggio o due ore prima per i voli nazionali. Ulteriore personale è a disposizione nelle aree check-in per assistere i passeggeri e contribuire a ridurre i disagi“.
I filmati sono stati presi da webcam installate in abitazioni private, centri estetici e studi medici
TREVISO – Un sito web accessibile liberamente dai normali motori di ricerca, con migliaia di filmati rubati da telecamere di sorveglianza installate in abitazioni private, centri estetici e studi medici. Dopo lo scandalo di Phica, un altro caso che mina la sicurezza digitale, stavolta scoperto da Yarix, la società trevigiana specializzata in cybersecurity del gruppo Var, che ha immediatamente segnalato il portale alla polizia Postale.
Videocamere hackerate – Secondo quanto analizzato dalla società di Treviso, la piattaforma è attiva almeno da dicembre 2024 e raccoglie oltre 2mila videocamere hackerate in diversi Paesi del mondo. Gli utenti possono visualizzare gratuitamente brevi estratti, ma il sito offre anche la possibilità di acquistare l’accesso diretto alle telecamere, con costi che variano da20 a 575 dollari. Il pagamento avviene tramite un bot dedicato su Telegram, che consente di scegliere uno o più dispositivi in base a popolarità e numero di visualizzazioni: alcuni video hanno già superato le 20mila visualizzazioni.
Un archivio come un motore di ricerca – Le registrazioni vengono catalogate attraverso tag che identificano luogo, stanza, persone e attività riprese, permettendo all’utente di cercare contenuti come su una comune piattaforma video. L’analisi degli ID univoci delle telecamere ha rivelato che i materiali provengono da numerosi Paesi, tra cui Francia, Germania, Russia, Ucraina, Messico e Argentina. Perl’Italia sono già stati individuati circa 150 filmati, ma il numero è in costante aumento.
Il dominio registrato alle Isole Tonga – Il sito è ospitato su un dominio registrato alle Isole Tonga, nell’Oceano Pacifico, scelta che garantirebbe ai gestori maggiore anonimato e minori vincoli legali. Molti Paesi extra UE, infatti, non richiedono procedure di verifica stringenti per la registrazione dei domini e non hanno accordi di cooperazione internazionale in materia di privacy e cybercrime, rendendo complesso per le autorità estere ottenere informazioni o bloccarne l’attività.
Una giustificazione controversa – Nella sezione “About” del portale, i responsabili dichiarano di voler “sensibilizzare l’opinione pubblica sul rischio di fuga di dati personali causato da falle hardware e software”. Ma dietro questa motivazione, il modello di business appare chiaro: sfruttare l’interesse morboso per video intimi o compromettenti, con l’obiettivo di monetizzare attraverso abbonamenti e vendite.
Le indagini – La scoperta è stata trasmessa da Yarix al Centro Operativo per la Sicurezza Cibernetica di Venezia, con cui collabora dal 2016 nell’ambito di un protocollo d’intesa. La polizia Postale sta ora conducendo approfondimenti per capire se tutti i video provengano da telecamere violate a insaputa delle vittime o se, per aumentare traffico e guadagni, siano stati inseriti anche contenuti prodotti con attori. Nel frattempo, il team di Cyber Threat Intelligence di Yarix continua a monitorare l’evoluzione del portale, mentre cresce la preoccupazione per l’enorme quantità di dati sensibili esposti e per le possibili conseguenze in termini di privacy e sicurezza delle persone.
Il velivolo con a bordo la presidente della Commissione Ue ha sorvolato lo scalo bulgaro per un’ora, poi il pilota hadeciso di atterrare affidandosi alle mappe cartacee. “Il Gps dell’intero aeroporto si è spento”
A destra la rotta finale dell’aereo di Ursula von der Leyen sopra l’aeroporto di Plovdiv, in Bulgaria (screenshot da Flight Radar)
L’aereo sul quale viaggiava la presidente della Commissione europea Ursula von der Leyen è stato costretto ad atterrare in Bulgaria utilizzando solamente mappe cartacee a causa di presunte interferenze russe. I servizi di navigazione Gps dell’aeroporto bulgaro sarebbero infatti risultati disattivati. Lo riporta il Financial Times, citando tre funzionari informati che parlano di un “innegabile” attacco da parte di Mosca.
“Il Gps dell’intero aeroporto si è spento”: cos’è successo – Domenica 31 agosto il velivolo stava trasportando Von der Leyen da Varsavia a Plovdiv, in Bulgaria, quando sarebbe stato privato dei sistemi di navigazione elettronica proprio mentre si avvicinava allo scalo. “Il Gps dell’intera area aeroportuale si è spento“, ha affermato una delle fonti citate dal quotidiano britannico.
Si è trattato di “un’innegabile interferenza”, identificabile nel cosiddetto “jamming e spoofing Gps“, ovvero tecniche di disturbo e manipolazione dei segnali satellitari, tradizionalmente usate dai servizi militari e di intelligence per difendere siti sensibili, ma sempre più utilizzate come tattica di guerra ibrida per colpire aerei e imbarcazioni civili.
L’aereo coinvolto è un Dassault Falcon 900LX,jet privato in grado di coprire anche distanze intercontinentali. Dopo aver sorvolato l’aeroporto per circa un’ora, il pilota del velivolo ha tentato l’atterraggio facendo affidamento su mappe analogiche. Su portali di tracciamento di rotte aeree come FlightRadar, si vedono i diversi giri del jet sull’aeroporto di Plovdiv prima di atterrare.
Il jet di Ursula von der Leyen mentre sorvola ripetutamente l’aeroporto prima di atterrare (FlightRadar)
Dopo l’accaduto, von der Leyen ha effettuato regolarmente gli impegni in programma, che includevano l’incontro con il primo ministro del Paese, Rosen Zhelyazkov, e la visita a una fabbrica di munizioni a Sopot, nell’ambito di un dialogo con gli Stati europei “di frontiera” sul rafforzamento della difesa in risposta all’offensiva russa contro l’Ucraina.
“Qui vengono prodotti proiettili in grandi quantità. Non solo per le scorte europee, ma anche per la difesa dell’Ucraina. Un terzo delle armi consegnate all’Ucraina all’inizio della guerra proveniva dalla Bulgaria. Grazie per il vostro sostegno alla difesa dell’Ucraina. È un vantaggio per la sicurezza dell’Europa nel suo complesso“, ha scritto von der Leyen su X, allegando un video che mostra la sua visita alla fabbrica di munizioni di Sopot.
Fuori dall’impianto, decine di manifestanti l’hanno accolta al grido di “nazista“. A organizzare la protesta sarebbe stato il partito bulgaro di destra estrema “Revival“, insieme a quello di stampo nazionalista, “Velichie“.
Kostadin Kostadinov, leader di Revival, sostenitore dell’uscita della Bulgaria dalla Nato, ha pubblicato sui social un video delle proteste nel quale si vedono alcune decine di manifestanti con in mano bandiere bulgare e russe circondare un’auto nera, nel tentativo di impedire l’accesso allo stabilimento di munizioni
Il Cremlino nega: “Avete informazioni sbagliate” – La portavoce della Commissione europea Arianna Podestà ha confermato che l’aereo della presidente è stato colpito da “un disturbo ai sistemi Gps”, aggiungendo che le autorità bulgare sospettano che ciò sia “dovuto a palesi interferenze da parte della Russia“. “Siamo, ovviamente, consapevoli e in qualche modo abituati alle minacce e alle intimidazioni che sono una componente regolare del comportamento ostile della Russia. Naturalmente, questo non farà che rafforzare ulteriormente il nostro incrollabile impegno ad aumentare le capacità di difesa e il sostegno all’Ucraina. Questo incidente sottolinea l’urgenza della missione che la presidente sta svolgendo negli Stati membri in prima linea“.
Il portavoce del Cremlino, Dmitry Peskov, ha risposto negando qualsiasi coinvolgimento della Russia nel guasto: “Le vostre informazioni non sono corrette“, ha dichiarato Peskov al Financial Times.
Sottratta anche la schermata con la scansione del passaporto di Vincenzo Italiano, il suo contratto biennale compreso di compensi e anche l’IBAN.
Il Bologna è sotto minaccia degli hacker, che nelle scorse ore hanno comunicato sul Dark Web di averne perforato i sistemi informatici venendo così in possesso di migliaia di dati riservati e hanno poi accusato la società rossoblù di aver violato il Regolamento Generale sulla Protezione dei Dati, cosa che comporterebbe una multa da parte del Garante che potrebbe arrivare fino a 10 milioni di euro o al 2% del fatturato del club.
Lo riporta Il Corriere dello Sport, sottolineando che nelle mani dei pirati informatici ci sarebbero i piani aziendali, tutti i contratti di sponsorizzazione, tutti i dati finanziari, tutti i dati personali e riservati dei giocatori, dei tifosi, dipendenti, le strategie di mercato, inclusi trasferimenti e giovani talenti di altre squadre e tutti i dati medici del club con sede a Casteldebole.
Tra i 200 GB tra mail e documenti, alcuni dei quali sono stati pubblicati come dimostrazione della veridicità della riuscita dell’attacco, il gruppo di criminali informatici ha dichiarato di aver sottratto anche la schermata con la scansione del passaporto di Vincenzo Italiano, il suo contratto biennale compreso di compensi e anche l’IBAN.
Ieri gli hacker hanno pubblicato un messaggio di ricatto per il Bologna: «Il management del club si è rifiutato di proteggere i dati confidenziali di calciatori e sponsor. Perciò in due giorni pubblicheremo tutti i dati medici, personali e confidenziali dei giocatori del club. Ma ricordiamo loro che potranno ottenere molti più soldi attraverso le cause legali che giocando in un club che li ha traditi», si poteva leggere sul sitoRansomHub. La scadenza della richiesta di un riscatto è dunque imminente.
Da parte sua, il Bologna ha sporto denuncia alla polizia postale e nei tempi previsti dalla normativa (72 ore) ha informato della situazione il Garante. La situazione è in sviluppo, anche perché ormai questi attacchi sono molto frequenti. Sono tante le aziende vittime di questi tentativi di estorsione che puntano sulla minaccia di diffusione di dati personali e riservati in loro possesso. La società rossoblù si sta difendendo nelle sedi opportune e agirà per vie legali contro chi diffonderà questi dati trafugati.
30 novembre 2024
Bologna FC conferma attacco ransomware e furto dati
Il Bologna FC ha confermato l’attacco ransomware e il furto di alcuni dati aziendali (circa 200 GB che includono informazioni sensibili dei giocatori).
Il Bologna Football Club 1909 S.p.A. ha confermato di aver subito un attacco ransomware. In seguito all’accesso non autorizzato ad un server sono stati sottratti alcuni dati aziendali. L’intrusione è stata rivendicata dal gruppo RansomHub che ha minacciato di pubblicare tutto online, se la società non pagherà il riscatto.
Attacco avvenuto il 19 novembre – Come specificato sul sito dei cybercriminali, l’accesso al server del Bologna FC è avvenuto il 19 novembre, quindi sono già scaduti i due giorni di tempo per pagare il riscatto. I dati sarebbe stati pubblicati sul dark web. Il gruppo RansomHub afferma che le informazioni non sono state protette adeguatamente. Il furto è stato possibile per la mancanza di sicurezza della rete aziendale. Questo è il comunicato del Bologna FC pubblicato ieri:
La società Bologna Football Club 1909 S.p.a. comunica che i propri sistemi di sicurezza sono stati recentemente oggetto di un attacco informatico di tipo ransomware, su un server in cloud e nel perimetro interno. Tale azione criminosa ha comportato il furto di dati aziendali che potrebbero essere oggetto di pubblicazione. Si diffida pertanto chiunque ne venisse in possesso dal diffondere ovvero condividere ovvero fare qualsiasi altro utilizzo di tali dati in quanto provenienti da reato.
Nel dataset di circa 200 GB ci sono: contratti di sponsorizzazione con dettagli economici, dati finanziari della storia del club, dati personali e riservati dei giocatori, strategie di trasferimento per giocatori nuovi e giovani, dati riservati di tifosi e dipendenti, dati di giovani atleti, cartelle cliniche, informazioni su strutture e stadi, strategie commerciali e piani aziendali.
Ci sarebbero inoltre alcuni dati dell’allenatore Vincenzo Italiano: scansione del passaporto, contratto biennale, compenso e IBAN. La società ha presentato denuncia alla Polizia Postale e notificato il data breach al Garante per la protezione dei dati personali.
L’azienda ha dovuto annullare gli interventi chirurgici non urgenti e altre prestazioni
L’Asst Rhodense ha subito un attacco hacker nella notte tra il 5 e il 6 giugno. Lo fa sapere la stessa azienda ospedaliera in una nota. Coinvolti tutti gli ospedali del gruppo, da Rho a Garbagnate Milanese, Bollate e Passirana, compresi i servizi territoriali delle aree distrettuali Garbagnatese, Rhodense e Corsichese. Le strutture ospedaliere si sono ritrovate costrette a rinviare gli interventi chirurgici non urgenti e altre prestazioni sanitarie.
La direzione fa sapere che i tecnici sono a lavoro per “verificare la situazione garantendo nel contempo i servizi essenziali“. L’Asst ha organizzato servizi di accoglienza in ogni presidio per informare i cittadini e prendere in carico le richieste. “L’erogazione delle prestazioni ambulatoriali già programmate” è garantita “tranne quelle di medicina nucleare” come Moc, Tac, risonanze, radiografie e mammografie “e di laboratorio analisi“, spiegano in una nota.
Restano sospesi gli interventi non urgenti e le prenotazioni presso i Cup, i ricoveri programmati e i punti prelievo. I pazienti Taoverranno reindirizzati su altre strutture, l’Asst consiglia loro di rivolgersi agli ospedali dell’azienda per avere informazioni su dove eseguire gli esami e su come gestire la terapia. Sono in attività i pronto soccorso di Garbagnate e Rho, ma non verranno inviate le ambulanze, anche se l’azienda consiglia comunque di rivolgersi ad altre strutture.
“Abbiamo problemi da stanotte e ci stiamo attivando come si fa in questi casi, anche attraverso la task force regionale per ripristinare tutto il prima possibile – spiega all’Adnkronos Salute il direttore generale dell’Asst Marco Bosio -. Stiamo garantendo i servizi essenziali in urgenza in modalità cartaceo perché i sistemi informativi non sono disponibili, sono bloccati“. Intanto, Regione Lombardia ha coinvolto gli esperti di Aria che hanno attivato la task force regionale di cyber security. Anche l’Agenzia di cybersicurezza nazionale è stata allertata, invieranno degli specialisti.
Al momento non è chiara la natura dell’attacco, le modalità e le motivazioni. I tecnici sono al lavoro per il ripristino dei dati,dei servizi e degli applicativi. Tra le ipotesi la possibilità che i responsabili siano gli stessi che hanno colpito i sistemi informatici di Synlab Italia.
Il gruppo è lo stesso autore di altri attacchi hacker contro la Pa. Gli stessi che hanno colpito Regione Lazio e Sogei. Colpita una società che fornisce servizi per 1.300 enti. Stipendio di dicembre dei dipendenti a rischio
La pubblica amministrazione è oggetto di un vasto attacco hacker. L’attacco dura da qualche giorno (sarebbe stato scoperto l’8 dicembre) ma solo negli ultimi giorni sono cominciati a emergere dettagli. Diverse fonti confermano alla nostra testata che l’attacco è stato messo a segno da un gruppo già noto in Italia. Si tratta di Lockbit, già autore di attacchi alla Regione Lazio nel 2021 e nel 2022 all’Agenzia delle entrate.Lockbit è un gruppo di criminali informatici che ha sviluppatodiverse versioni del virus ransomware che porta il loro nome. Si tratta di un gruppo russofono, almeno stando alle rivendicazioni che pubblicano online.
Quello che ha colpito Westpole, azienda che fornisce servizi cloud alla pubblica amministrazione, spiegano le stesse fonti, sarebbe la terza versione del ransomware: Lockbit 3.0. Il tipo di attacco è di quelli che prevede la richiesta di riscatto, in criptovalute. Da quanto è emerso finora, l’attacco sarebbe piuttosto ampio. E sta tenendo all’operai tecnici dell’Agenzia per la cybersicurezza nazionale (Acn).
Da quanto emerge da fonti vicine alle indagini, al momento si stanno ancora calcolando i danni del virus. Quello che è si sa è che Westpole è riuscita a ripristinare il 50% dei propri sistemi. Ma è il restante 50% che preoccupa. L’Acn parla di ripristino lento. Difficile. Non si sa quando potrà essere ripristinato il resto. E sullo sfondo un rischio: quello che le pubbliche amministrazioni colpite non possano erogare alcuni servizi e obblighi nei confronti dei propri dipendenti. Compreso il pagamento dello stipendio di dicembre, che potrebbe slittare al prossimo mese.
Chi c’è dietro il gruppo Lockbit – Lockbit non è nuovo a questo genere di attacco. E tra i gruppi di criminali informatici più longevi del mondo della cybersicurezza. È attivo dal 2019 e il suo nome, che è quello del malware da loro creato, è già noto in Italia. Il suo virus è tra quelli che lo scorso agosto ha violato i sistemi informatici della Regione Lazio e poco dopo anche quelli di Thalesgroup e Accenture, solo per fare alcuni dei nomi più noti.
Altro attacco noto, quello contro l’Agenzia delle entrate del 2022, quando annunciarono di aver rubato all’ente circa 100 giga byte di dati. Probabilmente è un gruppo di hacker russi, o comunque dell’Europa dell’est. L’unico indizio è che ogni nuova versione pubblicata del software viene diffusa con un testo in cirillico.
Come funziona il loro software – Il software che hanno creato è un ransomware. Un programma malevolo usato dalle gang del crimine informatico per rubare dati e chiedere un riscatto in cambio. Lockbit, e chi lo ha creato, lavora come un ransomware in affitto (ransomware as a service, ndr): in pratica, un gruppo ristretto di sviluppatori, molto ben preparati, scrive e raffina il codice di cifratura dei dati elo cede a criminali che conducono l’attacco vero e proprio in cambio di una percentuale sui profitti.
Quindi è probabile che dietro il presunto attacco all’Agenzia delle entrate ci possa essere un altro gruppo criminale, che si è appoggiato a Lockbit. La nuova versione di Lockbit prevede, dicono gli esperti, la necessità di pagare il riscatto in criptovalute. Zcash sarebbe quella scelta dai criminali.
FALSA EMAIL ARUBA Mi state segnalando in molti questa falsa email che appare mandata da Aruba: attenzione, si tratta di un tentativo di furto delle nostre credenziali di accesso al servizio.
I truffatori simulano un errore durante il rinnovo automatico dei nostri servizi e ci invitano a inserire le nostre informazioni bancarie all’interno di un presunto modulo, segnalandoci che altrimenti i nostri servizi saranno definitivamente sospesi. L’obiettivo dei malintenzionati è quello di ottenere l’accesso al nostro account e di sottrarci denaro.
Non apriamo sul link, non inseriamo le nostre credenziali di accesso e non paghiamo nulla, ma anzi eliminiamo immediatamente l’email. Condividiamo questo avviso con più persone possibili per salvarle dalla truffa.
L’allarme del Centro nazionale anticrimine informatico per la protezione delle infrastrutture critiche e dei Cnetri operativi per la sicurezza cibernetica
A seguito dei “continui massivi attacchi informatici che stanno interessando non solo gli Istituti di Credito“, il Centro nazionale anticrimine informatico per la protezione delle infrastrutture critiche del Servizio Polizia Postale di Roma ed i Centri operativi per la sicurezza cibernetica sul territorio “stanno intervenendo a supporto dei tecnici della società interessate per il ripristino dei sistemi informatici essenziali e processando i dati utili alla ricostruzione degli eventi critici“. Lo fa sapere la Polizia postale.
Ieri già si erano registrati una serie di importanti attacchi alle banche italiane. Come nelle precedenti azioni portate avanti dai Noname, si tratta di attacchi di tipo Ddos (Distributed denial of service) che si concretizzano inviando un’enorme quantità di richieste al sito web obiettivo, che non è in grado di gestirle e quindi di funzionare correttamente. Sul loro canale Telegram il gruppo ha rivendicato gli attacchi, criticando il recente incontro tra Giorgia Meloni ed il presidente statunitense Joe Biden, dove la premier italiana ha confermato il sostegno all’Ucraina. L’Agenzia monitora «con la massima attenzione» il riattivarsi delle campagne da parte di gruppi di ‘hacktivisti‘ (sono gli hacker-attivisti) filorussi «ai danni di soggetti istituzionali nazionali. Non risulta comunque che gli attacchi – di carattere dimostrativo – abbiano intaccato l’integrità e la confidenzialità delle informazioni e dei sistemi interessati». I soggetti attaccati in questi giorni – aziende di trasporto pubblico, banche ed enti finanziari – sono stati «prontamente avvisati insieme alle autorità competenti come parte di una metodologia di contrasto e prevenzione ormai consolidata», informa l’Acn
La catena della grande distribuzione è finita nel mirino dei pirati informatici. La società rassicura: «I dati dei clienti sono al sicuro»
La catena della grande distribuzione Bennet è sotto attacco hacker dalla sera del 2 giugno. Per i clienti è diventato impossibile eseguire i pagamenti digitali. Secondo quanto appreso dal Corriere, che ha avuto conferma dell’attacco da fonti qualificate, gli hacker hanno chiesto un riscatto alla società. L’azienda ha subito precisato in un comunicato che, in conseguenza dell’attacco, ha deciso di «sospendere, in ottica cautelativa, il regolare funzionamento di alcuni servizi correlati all’infrastruttura tecnologica». Mentre, per risolvere la vicenda, oltre a informare le autorià italiane competenti, si è rivolta anche a esperti internazionali per adottare «una serie di interventi volti a ripristinare la regolare operatività dei sistemi informatici nel più breve tempo possibile e, al contempo, aumentare ulteriormente gli elevati standard di sicurezza che già la contraddistinguono».
Nel comunicato si legge ancora che «Bennet desidera rassicurare i propri clienti sul fatto che, sulla base di quanto emerso finora dalle attività di analisi e ripristino in corso, non risultano impatti che possano afferire all’area di riservatezza relativa ai dati dei clienti. L’azienda informa infine che tutti i punti vendita sono sempre stati pienamente operativi, fatta eccezione per alcuni servizi accessori e l’area e-commerce, che sono stati momentaneamente sospesi in forma cautelativa». Nata 60 anni fa per volontà del fondatore Enzo Ratti, e presente in tutto il Nord Italia, Bennet conta 65 tra ipermercati e superstore oltre 58 punti di ritiro bennetdrive attivi, con una superficie di vendita complessiva di mq. 300.000, oltre 6.000 dipendenti, 50 gallerie commerciali di proprietà e più di 1.350 negozi al proprio interno.
Nuovo attacco da parte del collettivo NoName. La rivendicazione sul canale Telegram: “L’Italia continua a supportare l’Ucraina. Non è indipendente”
Un collettivo di hacker filorusso ha rivendicato un attacco al sito della Carta di identità elettronica. Il dominio Cartadiidentita.interno.gov.it dalle 11.40 circa di oggi non è più raggiungibile. A rivendicare l’attacco è il gruppo NoName, collettivo che da un anno circa ha messo a segno diversi attacchi Ddos a siti istituzionali e di aziende italiane. Ultimo in ordine di tempo ieri, quando ha rivendicato un attacco che ha messo offline per circa 30 minuti il sito dell’istituto del credito cooperativo.
“L’Italia è pronta a fornire sostegno materiale all’Ucraina, ma attende passi decisivi dagli alleati. Non è affatto un Paese indipendente”. Si legge nella rivendicazione arrivata sul canale Telegram del gruppo. E ancora: “Fortunatamente, il nostro team è in grado di prendere decisioni da solo, siamo andati nello spazio internet russofobico italiano e abbiamo ucciso un sito web di carta d’identità elettronica”.
Cosa si sa del gruppo di criminali informatici NoName – NoName 057(16) è tra i gruppi russi più attivi nella cyberguerra che affianca il conflitto cinetico in Ucraina. Il gruppo è stato creato un anno fa, a marzo 2022, poco dopo l’ingresso dei carri armati russi nel territorio di Kiev. Si è reso subito protagonista di una serie di attacchi contro enti governativi e infrastrutture critiche in Ucraina e nei Paesi che la supportano. In particolare Polonia, Lituania, Lettonia, Estonia, Slovacchia, Norvegia e Finlandia. Ma il gruppo quotidianamente rivendica attacchi a tutti i Paesi in qualche modo sospettati di supportare Kiev. Negli utlimi giorni ha anche sferrato diversi attacchi al Giappone e alla Spagna, anche loro accusati di non supportare la causa russa.
Cos’è un attacco Ddos – L’attacco messo a segno al portale gestito dal ministero dell’Interno è solo l’ultimo capitolo di una lunga serie di offensive cyber da parte russa di cui l’Italia è stata vittima nell’ultimo anno. Lo scorso anno, ad aprile, il gruppo Killnet (anche questo sarebbe vicino ai servizi segreti esteri russi) aveva messo a terra il sito del Senato, della Difesa e degli Esteri. NoName non ha precisato la tipologia di attacco sferrato al sito del ministero del Lavoro.
Ma generalmente il gruppo porta a termine attacchi Ddos – Denial of service attack – che avvengono tramite un’offensiva coordinata di decine di migliaia di tentativi di accesso a dei siti simultaneamente, facendone collassare i server.
Si tratta di una conseguenza dell’aggressione dei pirati informatici al gruppo di sanità privata. Stop alle ambulanze e all’attività ambulatoriale
Gli ospedali di Multimedica sono vittima di un secondo blocco informatico, conseguenza di quello partito solo cinque giorni fa. Di fatto, l’attività ordinaria delle strutture sanitarie private accreditate, come il San Giuseppe di Milano e l‘Irccs Multimedica di Sesto San Giovanni, è fortemente rallentata. Stop all’invio delle ambulanze ai pronto soccorso, dove continuano però a essere curati i pazienti che si sono presentati spontaneamente nelle ore precedenti.Sospese le visite di mercoledì 26 aprile: sono stati disdetti telefonicamente gli appuntamenti già fissati. Alcuni medici sono stati messi in ferie, vista l’interruzione del lavoro in ambulatorio. Impossibile fare radiografie e consegnare referti. Inaccessibili le cartelle cliniche online, così come il sito di Multimedica.
L’attacco di venerdì – I pirati informatici hanno aggredito il sistema nella notte tra venerdì e sabato. Tra le conseguenze, i forti rallentamenti al pronto soccorso. Minore l’impatto sugli ambulatori vista la coincidenza dell’inizio dei problemi con il weekend. Il gruppo lunedì aveva cominciato a ripristinare alcuni servizi: «La struttura aveva prontamente istituito una task force, costituita da professionisti interni ed esterni, ed era al lavoro per dare continuità alle attività clinico-assistenziali», si spiega in una nota. Erano tornati di nuovi disponibili la posta elettronica e l’applicazione per registrare le dimissioni. Ma probabilmente non tutte le falle create dall’attacco sono state adeguatamente riparate. Martedì, il secondo stop che ha paralizzato gli ospedali, definito dal gruppo «seconda aggressione».
I servizi garantiti – Restano garantite solo le attività di ostetricia, dialisi, riabilitazione, chemioterapia, medicina nucleare, l’assistenza domiciliare integrata e i ricoveri. «L’azienda, che sta collaborando con la Polizia Postale, non è in grado di stabilire quando tutta l’operatività potrà tornare alla normalità», conclude la nota.
Gli altri ospedali colpiti – Quello a Multimedica non è il primo assalto ai danni della sanità lombarda, come sottolinea il consigliere regionale del Pd Pietro Bussolati. «Ricordo il Fatebenefratelli Sacco e l’Ats di Varese l’anno scorso. Furono prese di mira strutture pubbliche mentre oggi tocca a enti privati convenzionati. Ma in un sistema integrato tra pubblico e privato, la crisi di un pronto soccorso o di un ospedale ha ripercussioni su tutti gli altri che devono fronteggiare un surplus di richieste di intervento». Cita poi il problema della privacy dei dati dei pazienti. «Chiederemo all’assessore regionale al Welfare Guido Bertolaso se sono stati fatti passi avanti sulla difesa degli ospedali pubblici, magari centralizzando i sistemi come chiedevamo, e se non sia il caso di chiedere anche alle strutture private di rispondere a standard più elevati di sicurezza»
‘Noname’ cita gli ucraini addestrati in Italia e parole Meloni
Nuova ondata di attacchi informatici degli hacker filorussi noname057(16) a siti italiani.
Coinvolti, tra gli altri, ministero dei Trasporti, l’Autorità regolatrice dei trasporti e l’Atac.
La Polizia postale sta intervenendo in supporto; al momento i sistemi stanno tenendo. Il gruppo sul suo canale Telegram cita i 20 militari ucraini addestrati in Italia sul sistema antimissile Samp-T e le parole di ieri della premier Giorgia Meloni secondo cui non ci sarebbero le condizioni per avviare negoziati sull’Ucraina.
Tra i siti presi mira ci sono anche quelli del Governo, della Camera dei deputati, dei ministeri di Difesa ed Esteri, degli Aeroporti di Bologna e dell’Atm. Gli attacchi, come già nelle precedenti occasioni, sono di tipo Ddos (Distributed denial of service): si punta a rendere indisponibile un sito sovraccaricandolo di richieste di accesso. Sul loro canale i ‘noname’ postano la solita immagine ironica di un orso che saluta accanto al simbolo della Repubblica italiana. E c’è nuovamente il riferimento al direttore dell’Agenzia per la cybersicurezza nazionale, Bruno Frattasi: “Frattasi we’re coming“, scrivono gli hacker.
“Preoccupa che in queste ultime settimane si stia osservando una crescita di alcune ‘botnet’ di recente genesi e che potrebbero essere utilizzate anche da gruppi pro-Russia negli attacchi. La concomitanza di questi eventi non deve essere sottovalutata“: è il parere all’ANSA di Pierluigi Paganini,….. continua a leggere
L’attacco sta colpendo una decina di siti, tra cui ministeri, imprese e banche. Per ora ha provocato per lo più disservizi temporanei. È stato rivendicato dal collettivo di hacker filorussi NoName057: è una risposta, hanno detto, alla visita di Giorgia Meloni in Ucraina. Indaga la Polizia postale e delle comunicazioni
In Italia è in corso da ieri un attacco hacker che sta colpendo una decina di siti di aziende e istituzioni italiane, tra cui ministeri, imprese e banche. L’attacco, che per ora ha provocato per lo più disservizi temporanei, è stato rivendicato dal collettivo di hacker filorussi NoName057: è una risposta, hanno detto, alla visita di Giorgia Meloni in Ucraina. Su quanto sta succedendo indaga la Polizia postale e delle comunicazioni.
L’attacco hacker – L’attacco è di tipo DDos (Denial of service). È in corso da ieri e riguarda una decina di siti. Il collettivo ha citato quello del ministero degli Esteri e dell’Interno, dei Carabinieri, della banca Bper, del gruppo A2a e del ministero della Difesa. Tra i domini presi di mira ci sarebbero anche quelli del portale per la carta d’identità, quello del ministero delle Politiche agricole e quello del gruppo Tim. Fonti investigative italiane hanno confermato l’attacco anche se, hanno sottolineato, i sistemi di difesa delle aziende e delle istituzioni sono riusciti a mitigare le conseguenze dell’azione al punto che la maggior parte dei siti è comunque raggiungibile.
La rivendicazione – “Oggi continueremo il nostro affascinante viaggio attraverso l’Italia russofoba“, ha fatto sapere il collettivo, che ha rivendicato l’attacco sui propri profili Telegram. Attacco che è stato esplicitamente messo in relazione con la visita della premier italiana Giorgia Meloni a Kiev. “L’Italia fornirà all’Ucraina un sesto pacchetto di aiuti militari che includerà tre tipi di sistemi di difesa aerea, compresi i sistemi anticarro SAMP-T”, hanno scritto gli hacker.
“Stiamo analizzando l’attacco” – “Stiamo analizzando l’attacco, stiamo seguendo gli eventi“, hanno detto fonti dell’Agenzia per la Cybersicurezza nazionale. “L’Acn si sta occupando di quello che sta accadendo – hanno aggiunto -. Molti servizi sono stati prontamente ripristinati. È stata data un’allertae il sistema di sicurezzanell’insieme ha reagito molto bene“. Dal punto di vista tecnico, hanno detto ancora, si è trattato di “un attacco diretto alle applicazioni, quindi più complesso. Sono una decina i soggetti pubblici e privati” a essere stati colpiti.
Chaos è un nuovo malware scritto in linguaggio Go che è capace di sfuggire agli antimalware. Diffusosi rapidamente in Italia, prende di mira i dispositivi dotati di Linux e Microsoft
C’è un nuovo malware in città: il suo nome è Chaos. È stato scoperto da dei ricercatori di Black Lotus Labs, un centro di ricerca collegato a Lumen Technologies, un’azienda americana operante nell’ambito delle telecomunicazioni.
Il malware è stato scritto in linguaggio Go, un linguaggio di programmazione creato da Google nel 2009 che rende il malware molto difficile da rintracciare.
Secondo gli esperti, il malware sarebbe riconducibile al malware Kaiji, già diffuso da un paio di anni e utilizzato principalmente per attacchi DDoS (Distributed Denial of Services). Entrambi sono stati scritti con lo stesso linguaggio.
Come attacca Chaos – Chaos può prendere di mira sia computer con Linux sia con Windows. In questo modo può accrescere più rapidamente la sua botnet, con genera attacchi DDoS.
Il malware inoltre è per sua stessa natura molto versatile, poiché può essere eseguito su una serie di architetture diverse, come ARM, Intel (i386), MIPSePowerPC. Queste sono tipiche dei router che si trovano sia nelle case delle persone sia nelle aziende.
Chaos attacca prevalentemente cercando dispositivi che non sono stati aggiornati alla loro ultima versione e perciò presentano delle vulnerabilità.
Ma non soltanto, secondo gli esperti si è propagato grazie anche attacchi cosiddetti brute force, basati cioè sull’inserire una password che non si conosce finché non la si indovina, e sfruttando chiavi SSH rubate.
Raccomandazioni per innalzare protezione infrastrutture digitali
Un’immagine che simula e rappresenta la figura di un hacker impegnato in un attacco informatico. Gli Stati Uniti e i suoi più stretti alleati hanno accusatato formalmente la Cina di essere dietro a un’ondata di cyber attacchi senza precedenti che hanno colpito Microsoft e diverse aziende sparse per il mondo – ANSA/ ALESSANDRO DI MARCO
Si registra un aumento degli attacchi cibernetici alle strutture energetiche nazionali.
Lo fa sapere l’Agenzia per la cybersicurezza nazionale, informando che si è tenuta questo pomeriggio la riunione del Nucleo per la cybersicurezza riguardo agli attacchi che negli scorsi giorni hanno coinvolto operatori italiani del settore energetico (Eni e Gestore dei servizi energetici, ndr).
I tecnici dell’Agenzia hanno diffuso le raccomandazioni tecniche “per l’innalzamento dei livelli di protezione delle infrastrutture digitali degli operatori energetici, adeguandole costantemente alle più recenti informazioni sulla minaccia“.
“L’incremento generalizzato di attività malevole, confermato dai dati di monitoraggio dell’Agenzia – rileva l’organismo diretto da Roberto Baldoni – evidenzia il perdurare di diverse campagne globali di tipo Ddos (Distributed denial of service, in pratica si invia un’enorme quantità di richieste al sito web bersaglio, che non è in grado di gestirle e quindi di funzionare correttamente, ndr) e intrusivo, nell’ambito delle quali l’Italia risulta essere un target particolarmente colpito“.
Nel mirino le società energetiche. Tra le ipotesi, un tentativo russo di influenzare le elezioni del 25 settembre. Possibile una riunione del Cisr, il Comitato interministeriale per la sicurezza della Repubblica
Roma, 31 agosto 2022
Anche l’Eni nel mirino degli hacker, dopo l’attacco che nella notte tra domenica e lunedì scorsi ha colpito il Gestore dei servizi energetici (Gse). I sistemi di protezione interni della società hanno rilevato nei giorni scorsi – “nell’ambito delle attività di monitoraggio delle infrastrutture informatiche, rafforzate a seguito dell’inizio del conflitto in Ucraina” – “accessi non autorizzati alla rete aziendale” e sta lavorando “per valutare le conseguenze del tentativo d’attacco, che risultano attualmente di lieve entità“.
Due episodi che fanno scattare la massima allerta di intelligence e Agenzia per la cybersicurezza nazionale, considerando l’attivismo russo sul fronte della minaccia cyber a 25 giorni dalle elezioni politiche in Italia. Valutata anche l’ipotesi che sia in corso una campagna offensiva. Domani potrebbe svolgersi a Palazzo Chigi, prima del Consiglio dei ministri, una riunione del Comitato interministeriale per la sicurezza della Repubblica (Cisr). Sui casi specifici indagano gli specialisti della Polizia postale. continua a leggere surepubblica.it
Come registra Downdetector e Twitter, dopo le 7 di oggi si è verificato un picco delle segnalazioni per malfunzionamenti e disservizi
Servizi bloccati negli uffici diPoste Italiane: si ipotizza che siano i primi effetti dell’attacco hacker di Killnet in Italia. Come registra Downdetector, dopo le 7 di martedì si è verificato un picco delle segnalazioni per malfunzionamenti e disservizi.
Anche su Twitter molti utenti denunciano sistemi e servizi degli uffici postali in tilt da Nord a Sud con l’hashtag #posteitaliane. Sembra che alcuni uffici abbiano addirittura chiuso i battenti questa mattina presto per cercare di risolvere il problema. Su Twitter l’hashtag #hacker è trend topic in Italia.
Ieri il gruppo filorusso Killnet aveva annunciato: «Colpo irreparabile all’Italia» che sarebbe stato sferrato alle 5 di questa mattina.
La nota di Poste Italiane – La prima nota di Poste Italiane chiarisce che non si tratta di un attacco hacker, ma di un disguido tecnico dovuto a un aggiornamento informatico interno. «Il disguido tecnico, che si è verificato stamani negli uffici postali — è dovuto ad un aggiornamento del sistema” e non ad un attacco informatico —. È quanto fanno sapere fonti di Poste Italiane, precisando che «il disguido è in via di risoluzione».
Disagi a Roma – A Roma denunciano rallentamenti e in certi casi anche blocco delle funzioni allo sportello. Difficoltà anche nelle prenotazioni delle visite in intramoenia attraverso il sistema informatico della Asl Roma 1.
Il «collettivo Killnet» minaccia una cyberwar su larga scala ai siti italiani. Allarme del Csirt Italia, il team di risposta dell’Agenzia per la cybersicurezza nazionale
«Un colpo irreparabile all’Italia». A minacciarlo perlunedì 30 sono gli hacker filorussi del collettivo Killnet, che tornano a farsi sentire dopo gli attacchi lanciati nelle ultime settimane contro siti istituzionali (dal Senato al ministero della Difesa, dalla Polizia al Csm), aziende ed aeroporti, sui quali ha aperto un fascicolo la procura di Roma. C’è stato anche un tentativo – andato a vuoto – di colpire la piattaforma dell’Eurovision song contest svoltosi a Torino. E nel pomeriggio di domenica Csirt Italia, il team di risposta in caso di incidente dell’Agenzia per la cybersicurezza nazionale, ha diramato un alert, evidenziando come continuino «a rilevarsi segnali e minacce di possibili attacchi imminenti ai danni, in particolare, di soggetti nazionali pubblici, soggetti privati che erogano un servizio di pubblica utilità o soggetti privati la cui immagine si identifica con il paese Italia».
Csirt Italia: mitigare immediatamente le vulnerabilità – La raccomandazione è ad «implementare con effetto immediato» le «azioni per mitigare le vulnerabilità» ed a «mantenere un attento controllo sulle infrastrutture It h24».
In una chat su Telegram Killnet ha postato prima un messaggio: «30 maggio – 05:00 il punto d’incontro è l’Italia!». Successivamente, col solito tono ironico, ha aggiunto: «sono sempre stato interessato a una domanda: la Russia generalmente supporta le nostre attività? Dal momento che faremo un colpo irreparabile in Italia a causa della guerra con Anonymous. Saremo almeno ricordati nella nostra terra natale?».
Il riferimento è all’azione di Anonymous che nei giorni scorsi aveva reso inaccessibile il sito dei filorussi ’killnet.ru’, dichiarando guerra agli hacker ’rivali’. «Abbiamo chiamato Fake Anonymous sul campo di battaglia in Italia se non possono fermarci come promesso», è la risposta di Killnet, che ha ricevuto sulla stessa chat il sostegno di Legion, gruppo affiliato: «preparati», ha scritto quest’ultimo con l’emoticon del fuoco.
Attacchi Ddos per «sovraccaricare» i server – Gli attacchi registrati nelle passate settimane sono stati di tipo Ddos (Distributed denial of service). In pratica, si invia un’enorme quantità di richieste al sito web bersaglio, che non è in grado di gestirle e quindi di funzionare correttamente. continua a leggere
Scaricate 11mila volte, sospetti su aggressori lingua russa
Si spacciano per app anti virus, invece diffondono malware bancari che rubano credenziali e informazioni bancarie.
E’ la scoperta dei ricercatori della società di sicurezza Check Point Research che ha trovato sei applicazioni su Google Play Store: ha contato oltre 1.000 indirizzi IP unici di dispositivi infetti, soprattutto in Italia.
Le applicazioni dannose sono state scaricate più di 11.000 volte. La società ha comunicato i risultati a Google, che ha rimosso le app dannose.
Check Point Research sospetta che gli aggressori siano di lingua russa e avverte gli utenti Android di stare molto attenti anche nel download di soluzioni anti-virus, le quali dovrebbero proteggerli dai virus stessi. Il 62% delle vittime sono state trovate in Italia; il 36% nel Regno Unito, il 2% in altri Paesi. Gli hacker hanno implementato una funzione di geo-localizzazione che ignora gli utenti in Cina, India, Romania, Russia, Ucraina o Bielorussia.
Le app incriminate sono Atom clean booster, Super cleaner, Alpha antivirus, Powerful cleaner, e due con l’identico nome Center security. Il malware conosciuto come Sharkbot, ruba credenziali e informazioni bancarie. Sharkbot – spiegano i ricercatori – attira le vittime con notifiche push, inducendo gli utenti a inserire credenziali con la compilazione di moduli. Quando l’utente inserisce le proprie credenziali in queste finestre, i dati compromessi vengono inviati a un server maligno.
“Penso che sia importante per tutti gli utenti di Android sapere e pensare due volte prima di scaricare qualsiasi soluzione antivirus dal Play Store. Potrebbe essere Sharkbot”, spiega Alexander Chailytko, di Check Point Software che raccomanda di installare solo applicazioni affidabili e verificati, e di segnalare a Google app apparentemente sospette.
Il ministro Cingolani: «Abbiamo minacce esterne rilevate sulla rete informatica del Ministero e per prudenza abbiamo dovuto sospendere il funzionamento di tutti i sistemi informatici del ministero»
La notizia l’ha data lo stesso ministro Roberto Cingolani, mentre era collegato in diretta con Radio1: «Mentre vi parlo, oltre alla sicurezza energetica, vi dico che abbiamo minacce esterne rilevate sulla rete informatica del Ministero e per prudenza abbiamo dovuto sospendere il funzionamento di tutti i sistemi informatici del ministero». Il responsabile della Transizione ecologica ha aggiunto: «La sicurezza è il primo parametro da tenere a mente». continua a legggere
Disagi per un virus cryptolocker della famiglia dei ransomware. «Riscatto di 5 milioni di dollari, da pagare entro 3 giorni. Probabile si tratti di criminali comuni». È possibile acquistare i biglietti sull’app e sul sito online (o a bordo)
Trenitalia e Rfi vittima di un attacco hacker. Dalla mattina di oggi, 23 marzo, biglietterie e self service sono state messe offline dalle stesse aziende per evitare la propagazione dell’infezione informatica e procedere alla bonifica, i cui tempi al momento non sono noti. I disservizi sono causati da un virus cryptolocker della famiglia dei ransomware (che cos’è) in grado di introdursi in una rete informatica per decriptare i dati sensibili e bloccarli, chiedendo poi un riscatto per rilasciarli e liberare il sistema. Un cyberattacco simile ad altri registrati in Italia negli ultimi mesi, come quello dell’estate scorsa alla piattaforma sanitaria della Regione Lazio che per un mese creò enormi danni anche alle prenotazioni per i vaccini anti-Covid e per le stesse prestazioni mediche.
«Chiesto un riscatto di 5 milioni di dollari» – Chi c’è dietro a questo attacco? Si era ipotizzato anche un coinvolgimento di un gruppo russo (collettivi di hacker russi come Conti sono specializzati proprio nei ransomware) ma secondo una nostra fonte, un professionista del mondo della sicurezza digitale, «l’origine sembra piuttosto legata a criminali comuni, che bloccano i sistemi per denaro. Nella schermata (che alleghiamo, ndr) i cybercriminali hanno chiesto a Rfiun riscatto di 5 milioni di dollari entro 3 giorniper sbloccare i computer criptati dal malware. Se il riscatto non sarà pagato entro 72 ore, la richiesta sale a 10 milioni di dollari». Gli esperti di sicurezza consigliano di non procedere mai al pagamento. Da parte sua, invece, Rete Ferroviaria Italia, attraverso un portavoce, non conferma di aver ricevuto richiesta di denaro.
Spenti i terminali – L’attacco è scattato mercoledì notte contro la rete delle Ferrovie italiane, con la conseguente decisione dell’azienda di far spegnere subito i terminali informatici negli uffici a livello nazionale e con i problemi tecnici ai servizi per il pubblico, come i tablet a disposizione del personale di bordo e in banchina. Sono in corso indagini per risalire al gruppo di hacker che materialmente è entrato in azione: agenti della polizia postale stanno svolgendo una serie di accertamenti insieme con la protezione aziendale delle Ferrovie. continua a leggere
C’è la bozza dell’annunciato provvedimento che mette al bando tecnologie di cyber security in tutti gli enti pubblici italiani, dai Comuni alle scuole alla Sanità. Ecco i dettagli
Il Governo sta per approvare il decreto che mette al bando tutti i prodotti e i servizi di sicurezza informatica russi – non solo Kaspersky, quindi – da tutte le pubbliche amministrazioni italiane. Come Comuni, Regioni, ministeri, enti sanitari e scuole. Il decreto era stato annunciatodal Governo nei giorni scorsi proprio per il caso Kaspersky; oggi è trapelata una bozza, che ItalianTech ha potuto leggere.
Il decreto contro software e prodotti cyber security russi – Tutti gli enti pubblici italiani sono quindi obbligati a “diversificare” se hanno prodotti e servizi tecnologici di sicurezza informatica. Insomma devono sostituirli con altri. Si chiede in particolare alle stazioni appaltanti della PA di provvedere all’acquisto di alternative. Il decreto richiama quanto indicava in settimana dall’Agenzia della cyber security nazionale, che consigliava, anche ai privati non solo alle aziende che hanno tecnologia russa di fare una “analisi del rischio” urgente e di diversificare. Il decreto specifica, prendendole da quanto indicato dall’Agenzia, le categorie di prodotti e servizi da sostituire. continua a leggere
sicurezza dei dispositivi (endpoint security), compresi antivirus, antimalware ed Endpoint detection and Response (in sigla, Edr);
Web application firewall (Waf);
protezione della posta elettronica;
protezione dei servizi cloud;
servizi di sicurezza gestiti (Managed security service).







 FALSA EMAIL ARUBA