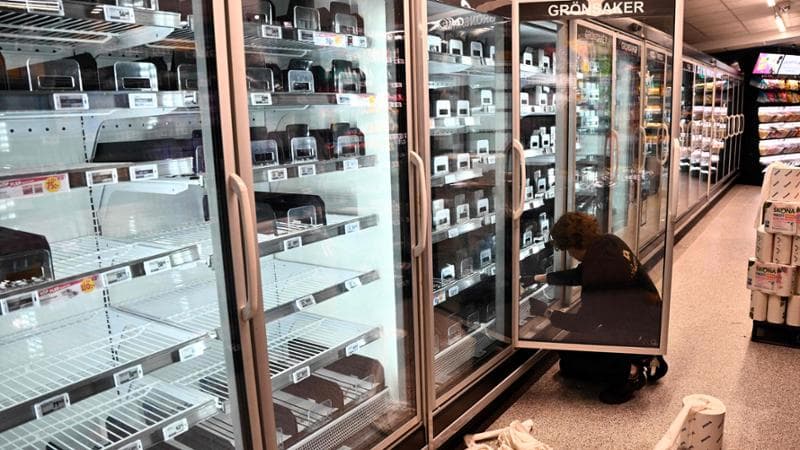
Ondata di cyberattacchi ai supermarket europei, frigo in tilt anche in Italia
Convocato un vertice a Palazzo Chigi. Hackeraggi in Belgio, Olanda, Svezia e altri Paesi
👉 Per saperne di più, consulta il link qui sotto. Fonte: Ansa –Redazione ANSA: ww.ansa.it/europa/notizie/rubriche/altrenews/2026/11/02/ansa-ondata-di-cyberattacchi-ai-supermarket-europei-frigo-in-tilt-anche-in-italia_b1f790fb-aff6-4e6d-b465-bef53cfecf01.html
Dal Belgio alla Svezia, attacchi hacker contro i supermercati: colpiti i sistemi di refrigerazione
Gli episodi, registratisi anche in Estonia, Irlanda, Lussemburgo, Paesi Bassi e Finlandia, seguono i casi francesi di ottobre. Grandi quantità di prodotti alimentari sono state buttate
attacchi hacker contro i supermercati: colpiti i sistemi di refrigerazione
02 novembre 2026 – 14:07
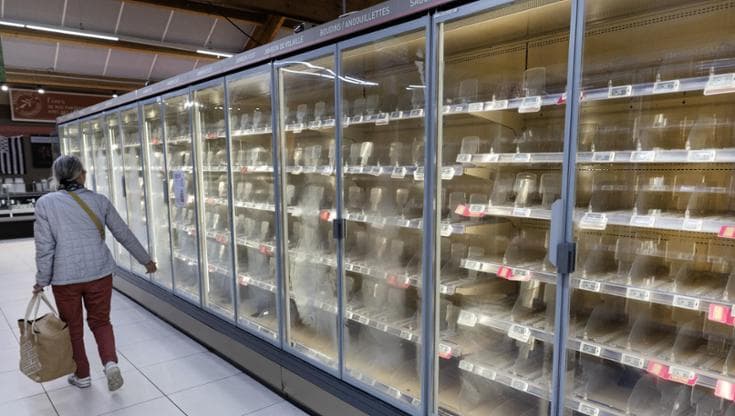
Temperature fino a 50 gradi nei frigoriferi, decine di supermercati costretti a buttare gli alimenti
Un attacco informatico ha mandato in tilt frigoriferi e congelatori di decine di supermercati europei, provocando danni agli impianti e costringendo i negozi a ritirare dalla vendita grandi quantità di alimenti. La dinamica ricorda quella degli attacchi registrati in Francia a ottobre
Attacco informatico ai sistemi della Camera dei Deputati: coinvolte alcune caselle di posta di parlamentari, tra cui quella di Giorgia Meloni quando era deputata. Sono ancora in corso verifiche per accertare portata e conseguenze dell’intrusione.
Quasi 72 mila allerte inviate e oltre 3200 sistemi informatici compromessi. Lo ha spiegato il direttore Andrea Quacivi in audizione al Senato
Andrea Quacivi, direttore dell’Agenzia nazionale per la Cybersicuezza, in audizione al Senato
“Il cyberspazio è ormai riconosciuto come un vero e proprio dominio di conflitto”, cioè un ambito di difesa e offesa militare al pari di terra, mare, aria e spazio. A lanciare l’allarme è Andrea Quacivi, direttore generale dell’Agenzia per la cybersicurezza nazionale (Acn), in audizione al Senato. Secondo Quacivi, attacchi sponsorizzati da Stati, operazioni di spionaggio industriale, campagne di disinformazione e interferenze nei processi democratici rappresentano una minaccia concreta alla stabilità degli Stati.
“Nei primi nove mesi del 2026 gli eventi cyber rilevati sono stati 3271“, ha spiegato il direttore, a fronte dei 2729 registrati nell’intero 2025. Di questi, circa 2000 sono stati classificati come incidenti con impatto confermato. L’avvio degli obblighi previsti dalla’ultima direttiva europea sulla cybersicuerezza (Nis2) ha ampliato il numero delle segnalazioni: “Oggi sotto questa disciplina ricadono 21.500 soggetti“ e le notifiche ricevute sono state oltre 1.500 nei primi nove mesi di operatività.
Il Team di risposta agli incidenti di sicurezza informatica (Csirt) “ha individuato quasi 45 mila asset e servizi a rischio, con oltre 3200 asset potenzialmente compromessi“, ha aggiunto Quacivi, ricordando anche le quasi 72 mila comunicazioni di allertamento inviate e gli oltre mille alert pubblicati.
“Assistiamo a una fase di consolidamento del sistema nazionale di cybersicurezza“, ha osservato il direttore, sottolineando come il monitoraggio e l’allertamento abbiano consentito di individuare precocemente le minacce e di attivare risposte coordinate.
Il ransomware, cioè il blocco di sistemi informatici in cambio di un riscatto, continua a rappresentare“una minaccia rilevante“. Nei primi nove mesi del 2026 sono state registrate 149 vittime, soprattutto tra imprese manifatturiere, operatori finanziari e aziende tecnologiche. “In diversi casi si è aggiunta la sottrazione di informazioni, accompagnata dalla minaccia di pubblicarle per ottenere il pagamento di un riscatto“, ha spiegato Quacivi. Gli aggressori hanno spesso sfruttato credenziali compromesse e vulnerabilità non corrette.
Più contenuti invece gli effetti delle campagne hacktiviste, violazioni cioè motivate da cause politiche, sociali o religiose, condotte soprattutto attraverso attacchi DDoS (Distributed Denial of Service), quelli che puntano a rendere inaccessibili siti e servizi sovraccaricandoli di richieste. Secondo Quacivi, gli impatti sono stati “molto limitati“, anche grazie all‘attività preventiva dello Csirt.
Sul disegno di legge per il rafforzamento delle capacità di difesa nazionale presentato a settembre dal ministro della Difesa Guido Crosetto, il direttore dell’Acn ha espresso un giudizio favorevole, definendolo“pienamente coerente con l’assetto istituzionale”. A suo avviso, la riforma chiarisce in modo netto le competenze della Difesa e dell’Agenzia nel dominio cibernetico e conferma una logica di“cooperazione e integrazione, e non di sovrapposizione”, ribadendo la validità dell’impianto normativo introdotto con la nascita dell’Acn nel 2021.
L’attacco informatico ha colpito diverse grandi catene francesi, alterando a distanza il funzionamento dei sistemi di refrigerazione. Migliaia di prodotti alimentari sono stati buttati e sono stati segnalati anche incendi. Le indagini si concentrano sui software dell’azienda danese Danfoss
La scorsa notte centinaia di supermercati francesi sono stati colpiti da un attacco informatico che ha fatto salire la temperatura di frigoriferi e congelatori fino a 50 gradi centigradi, in alcuni casi per circa sei ore.
Gli hacker sono riusciti a modificare a distanza il funzionamento degli impianti, provocando la perdita di grandi quantità di prodotti freschi e surgelati.
In diversi punti vendita sono stati segnalati anche incendi, sui quali stanno indagando le autorità.
Secondo Reuters, tra le catene coinvolte figurano Intermarché, Coopérative U e Carrefour. Il gruppo proprietario di Intermarché ha confermato circa 150 supermercati colpiti, mentre Carrefour ha segnalato problemi in 80 negozi. Anche altri marchi della grande distribuzione hanno riportato danni.
I supermercati interessati hanno dovuto eliminare gli alimenti conservati negli impianti compromessi, per evitare rischi sanitari. Quando la temperatura di carne, latticini o surgelati sale oltre i limiti di sicurezza, infatti, la cosiddetta catena del freddo viene interrotta e i prodotti possono diventare pericolosi per il consumo.
Come hanno fatto gli hacker a riscaldare i frigoriferi – L’attacco ha sfruttato una caratteristica sempre più diffusa nei supermercati moderni: i sistemi di refrigerazione sono controllati da software e spesso collegati a internet, così che i tecnici possano sorvegliare le temperature e modificare alcune impostazioni senza recarsi fisicamente nei negozi.
Questa possibilità di gestione a distanza può diventare una vulnerabilità informatica. Chi riesce a ottenere accesso ai sistemi di controllo può potenzialmente alterare il funzionamento degli impianti.
Nel caso francese, secondo le ricostruzioni disponibili, gli aggressori hanno manipolato la funzione di sbrinamento automatico, presente normalmente nei frigoriferi industriali. Si tratta di un meccanismo che riscalda temporaneamente alcune parti dell’impianto per eliminare il ghiaccio accumulato, prima di riprendere il normale raffreddamento.
Gli hacker avrebbero prolungato artificialmente questa operazione, facendo aumentare le temperature per ore. Il risultato è stato particolarmente distruttivo perché l’attacco è avvenuto di notte, quando molti supermercati erano chiusi.
La vulnerabilità nei software Danfoss – Le indagini si concentrano sui sistemi di gestione della refrigerazione della società daneseDanfoss, uno dei produttori di tecnologie per il controllo degli impianti industriali.
L’azienda ha confermato di essere a conoscenza degli incidenti francesi e ha precisato che le apparecchiature coinvolte utilizzavano versioni obsolete del firmware, il software integrato nei dispositivi elettronici che ne controlla il funzionamento.
Danfoss ha ricordato di raccomandare da tempo ai clienti l’installazione degli aggiornamenti di sicurezza e la sostituzione delle apparecchiature più vecchie. Rimane da chiarire come gli hacker siano riusciti a entrare nei sistemi e quale vulnerabilità abbiano effettivamente sfruttato.
La procura di Parigi ha aperto un’indagine, mentre il governo francese ha coinvolto l’ANSSI, l’agenzia nazionale per la sicurezza informatica. Le autorità stanno collaborando anche con altri Paesi europei per verificare se l’attacco abbia interessato ulteriori aziende.
L’incidente è una conseguenza della crescente connessione a Internet delle apparecchiature industriali.
Una vulnerabilità informatica può compromettere contemporaneamente centinaia di macchinari fisici, causando danni economici e interruzioni di servizi essenziali. In Francia, è bastato alterare il funzionamento dei sistemi che mantengono freschi gli alimenti per metterefuori uso interi reparti di supermercato.
La situazione è costantemente monitorata dal ministero
“Da questa mattina il sito del ministero degli Affari Esteri è oggetto di un attacco informatico, che finora è stato efficacemente mitigato dai sistemi di protezione, senza provocare disservizi“. Lo riferisce la Farnesina in una nota aggiungendo che la situazione è costantemente monitorata dal ministero, in collaborazione con il Polo Strategico Nazionale e in raccordo con le autorità competenti. Sono in corso analisi anche sui siti delle sedi diplomatico-consolari italiane all’estero per verificare la possibilità di tentativi analoghi.
“La cybersicurezza è un elemento centrale della riforma della Farnesina approvata lo scorso anno. Abbiamo rafforzato negli ultimi mesi le nostre capacità di prevenzione, monitoraggio e risposta alle minacce, adottando tutte le necessarie contromisure anche sul piano tecnologico“, ha sottolineato il Ministro degli Esteri Antonio Tajani, che aveva avuto modo di illustrare le tecnicalità della Sala Operativa CSIRT anche al Ministro degli Esteri tedesco Johann Wadephul in occasione della sua recente visita a Roma. In questo contesto, l’Italia ha deciso di lavorare insieme alla Romania e altri Stati Membri per includere nelle prossime riunioni europee proposte di designazione di attori responsabili di attacchi cyber, anche verso istituzioni italiane.
È stata una delle peggiori violazioni di informazioni governative mai avvenute negli Usa. “Non è un’estorsione”, garantisce il gruppo criminale. Ma gli esperti assicurano: “Ci saranno persone disposte a pagare un prezzo elevato per questi dati”. Chi sono i cyber criminali che hanno forzato il portale
Gli hacker di ShinyHunters hanno violato il sito dell’Fbi
Washington, 29 settembre 2026 – È stato un attacco hacker senza precedenti quello messo in atto contro i sistemi informatici delll’Fbi. Il gruppo criminaleShinyHunters ha rivendicato il furto di un’ingente quantità di dati dell’agenzia: dai documenti degli incarichi lavorativi a indirizzi e numeri di previdenza sociale degli attuali funzionari.
Il bureau è nel caos. Un ex agente Fbi ha definito l’attacco informatico una “miniera d’oro per i servizi di intelligence stranieri”, sollevando preoccupazioni per la sicurezza del personale dell’agenzia. E uno dei due vicedirettori, Andrew Bailey, ha annunciato che lascerà il suo incarico dopo appena un anno.
Gli hackerhanno negato di aver chiesto un riscatto all’Fbi, assicurando di non avere intenzione (al momento)di divulgare i dati sensibili, ma gli esperti temono il contrario. “Non ci si può fidare di loro. Ci saranno persone disposte a pagare un prezzo elevato per questi dati”, ha dichiarato a CBC New il ricercatore Ian Lin, ethical hacker e responsabile della ricerca e sviluppo di Packetlabs, un’azienda di cybersecurity canadese specializzata in test di penetrazione.
Il bottino d’oro: tra i 2 e i 3 terabyte di dati – ShinyHunters ha condiviso con alcuni giornalisti un foglio di calcolo contenente 5.000 righe di dati dell’FBI sottratti illecitamente, affermando che il campione rappresenta solo una piccola parte di un bottino complessivo stimato tra i due e i tre terabyte.
Il campione includeva nomi, indirizzi, numeri di telefono, date di nascita, numeri di previdenza sociale e recapiti di emergenza di quelli che, a detta del gruppo, erano migliaia di dipendenti dell’FBI.
Quando CBC News ha chiesto agli hacker di ShinyHunters se avessero adottato misure per impedire che i dati condivisi venissero diffusi da altre fonti, il rappresentante ha dichiarato di “non poter garantire” cosa ne sarebbe stato di quei campioni: “La cosa sfugge al nostro controllo e alcuni giornalisti hanno tradito la nostra fiducia”.
Una delle peggiori violazioni mai avvenute – A una settimana dall’incursione informatica, l’Fbi ha ammesso che, in quella che viene descritta come “una delle peggiori violazioni di informazioni governative” mai avvenuta negli Usa, sono stati rubati i dati di decine di migliaia di attuali ed ex dipendenti.
In un comunicato diffuso ieri, l’Fbi ha assicurato che nel quartier generale di Washington si sta “lavorando senza sosta per indagare l’attacco hacker che ha colpito il sito Fbijobs.gov”, sottolineando che il bureau si è messo “in contatto con chiunque possa essere stato coinvolto, anche con diverse comunicazioni a tutto il bureau, nelle 24 ore successive” alla rivendicazione del gruppo hacker.
La violazione rappresenterebbe una grave falla nella sicurezza di un’agenzia governativa incaricata proprio di indagare sulle minacce informatiche. Gli agenti temono che i dati dei circa 37 mila dipendenti dell’Fbi possano essere finiti nelle mani di servizi di intelligence stranieri o organizzazioni criminali.
Una interna dell’Fbi conferma il furto di dati – Secondo tre persone a conoscenza della comunicazione interna, martedì l’Fbi ha inviato agli agenti una nota sulle affermazioni del gruppo, invitando il personale ad adottare misure per proteggere i propri dati personali. Nella mail inviata internamente e citata dal New York Times, i vertici dell’Fbi hanno confermato l’attacco hacker e ammesso che sono stati rubati i dati personali – tra i quali indirizzi, numero di previdenza sociale e persino incarichi segreti – di moltissimi dipendenti, forse addirittura tutti. “Noi stiamo lavorando partendo dal presupposto che l’attore della minaccia stia anche esfiltrando le informazioni personali di tutti i dipendenti dell’Fbi”, si legge nella mail.
Nella missiva interna, l’Fbi ha esortato i suoi dipendenti ad essere particolarmente vigili sia al lavoro che a casa, e a riportare contatti non sollecitati o minacce, evitare di rispondere a chiamate da numeri sconosciuti e di registrare delle segreterie telefoniche con voci generate con l’intelligenza artificiale.
“Il bureau rimane impegnato a difendere la vostra sicurezza e della vostra famiglia”, si legge ancora nella mail in cui si preannunciano briefing virtuali con i dipendenti alcuni dei quali, subito dopo l’annuncio dell’attacco da parte degli hacker, avevano espresso ai media preoccupazione per le eventuali conseguenze per loro e i loro familiari.
Chi sono gli hacker di ShinyHunters – ShinyHunters è un noto gruppo di cybercriminali e hacker di tipo black-hat(furti di dati con intenzioni dannose) attivo dal 2019 e specializzato in violazioni di dati su vasta scala (data breach), estorsioni e furto di informazioni sensibili. In questi anni, ShinyHunters è stato collegato a decine di attacchi informatici ai danni di grandi aziende e istituzioni.
Solitamente, il gruppo chiede un riscatto in cambio della mancata divulgazione di dati sensibili, ma in questo caso hanno ribadito con fermezza che non era quella la loro intenzione.
“Non è un’estorsione, ma una lotta alla disinformazione dell’Fbi” – Come prova dell’intrusione, ShinyHunters avrebbe fornito al sito specializzato ‘404 Media’ un campione contenente dati identificativi relativi a circa 5mila dipendenti dell’Fbi. La testata ha riferito di aver verificato che alcune informazioni corrispondevano a quelle di agenti noti, confrontandole con banche dati pubbliche e precedenti fughe di notizie riguardanti il personale del Bureau.
“Il motivo per cui abbiamo ribadito più volte che non si tratta di estorsione è che, fin dall’inizio, avevamo deciso di non pubblicare mai questi dati. Non abbiamo mai avuto l’intenzione né il piano di farlo”, si legge in una dichiarazione diffusa alla stampa statunitense.
Il gruppo ha riferito a CBC News che l’attacco all’FBI rientrava in una campagna volta a “combattere la disinformazione” sulle tattiche dell’intelligence Usa.
Il vicedirettore dell’Fbi si dimette – Dopo circa un anno, uno dei vice del direttore dell’Fbi ha deciso di lasciare il suo incarico. Si tratta di Andrew Bailey, che in un post su X ha spiegato di dovere spendere più tempo con la sua famiglia. Questo accade mentre l’Fbi diretta da Kash Patel resta nel caos. “Sono sicuro che il direttore Patel continuerà a riformare l’Fbi, combattere il crimine violento, difendere il paese, garantire una forte responsabilità organizzativa e ripristinare la fiducia del pubblico in questa istituzione d’eccellenza”, ha detto Bailey nel post.
Le dimissioni di colui che fu scelto nell’agosto 2025 dal presidente Donald Trump per lavorare come co-vicedirettore dell’Fbi, un ruolo mai prima condiviso da due persone, arrivano mentre l’Fbi è stato oggetto di licenziamenti e uscite di centinaia di agenti e un cambio netto di priorità: da questioni di sicurezza nazionale a crimini violenti e immigrazione. Inoltre, l’Fbi ha recentemente allentato alcuni dei suoi standard di assunzione nel tentativo di aumentare il reclutamento.
Penetrato il portale delle assunzioni – Il collettivo di estorsori digitali ha affermato di essere penetrato nel portale per le assunzioni dell’Fbi e di aver ottenuto informazioni su “quasi tutti gli agenti dell’Fbi e sulle persone che hanno presentato una candidatura per un posto di lavoro” nell’agenzia. L‘Fbi ha dichiarato di essere “a conoscenza” della rivendicazione, precisando tuttavia che “il punto in cui è avvenuta la violazione non è ancora stato determinato”.
Gli investigatori stanno cercando di accertare se gli hacker abbiano compromesso un sistema informatico di soggetto terzi utilizzato per gestire il portale FbiJobs.gov oppure siano riusciti a penetrare direttamente nei sistemi dell’agenzia. “Stiamo indagando attivamente e con la massima determinazione e lavoriamo a stretto contatto con i fornitori esterni che supportano FbiJobs.gov per ridurre qualsiasi rischio”, ha fatto sapere il Bureau.
I motivi dell’attacco – In un messaggio indirizzato al direttore dell’Fbi, Kash Patel, e al responsabile della divisione informatica, ShinyHunters ha sostenuto che l’attacco costituisce una rappresaglia contro un avviso pubblico diffuso dall’agenzia a maggio, nel quale il gruppo veniva indicato come una minaccia. L’Fbi lo aveva accusato di prendere di mira grandi aziende tecnologiche, finanziarie e commerciali, sottraendo spesso milioni di dati dei clienti.
L’allerta era stata pubblicata dopo che il Bureau aveva attribuito al collettivo l’attacco contro la piattaforma didattica Canvas, che aveva temporaneamente interrotto il servizio per migliaia di scuole e università negli Stati Uniti. ShinyHunters ha assicurato che il presunto attacco contro l’Fbi non avrebbe motivazioni economiche.
“Siamo stati gravemente offesi”, ha scritto il gruppo, concedendo all’agenzia una settimana per modificare o rimuovere l’avviso. Non è stato precisato quali iniziative potrebbero essere intraprese in caso di rifiuto.
Il colpo al sistema utilizzato da aziende e professionisti per la gestione amministrativa e contabile
Un attacco informatico a TeamSystem ha portato alla sottrazione di dati personali e bancari contenuti nel software Contabilità in Cloud, utilizzato da aziende e professionisti per la gestione amministrativa e contabile. Tra le informazioni finite nelle mani degli autori dell’intrusione ci sarebbero anche coordinate Iban e dettagli delle operazioni contabili, dati che potrebbero essere sfruttati per costruire truffe particolarmente credibili.
L’incidente è stato rilevato a partire dal pomeriggio del 24 agosto 2026. Secondo la comunicazione inviata da TeamSystem ai propri clienti, si è verificato un accesso non autorizzato al software seguito dall’esfiltrazione di dati personali, cioè dalla loro copia e sottrazione dai sistemi. Le verifiche sono ancora in corso e non è stato reso noto il numero di aziende o di persone coinvolte.
teamsyste
I dati interessati, precisa la comunicazione, corrispondono a quelli inseriti dagli utenti nel programma e possono comprendere dati anagrafici, recapiti, coordinate bancarie Iban e contenuto delle movimentazioni contabili, comprese, a titolo di esempio, causali, importi e controparti. Allo stato attuale non risulta invece compromesso l’accesso agli account: TeamSystem afferma che le verifiche non hanno rilevato un coinvolgimento delle credenziali degli utenti.
Questo significa che non ci sono elementi per sostenere che gli aggressori possano entrare direttamente negli account utilizzando username e password rubate. Il problema principale è un altro: la quantità e la precisione delle informazioni sottratte possono rendere molto più efficaci le truffe successive.
La truffa dell’Iban che preoccupa l’Agenzia per la cybersicurezza – L’Agenzia per la cybersicurezza nazionale, interpellata dall’Adnkronos, ha indicato tra i principali pericoli le campagne di phishing finalizzate alle frodi finanziarie e in particolare il cosiddetto “Iban swapping“.
Il meccanismo può essere relativamente semplice. Un criminale si presenta come un fornitore con cui l’azienda lavora realmente e comunica che le coordinate bancarie sono cambiate, chiedendo che la prossima fattura venga pagata su un nuovo conto corrente. Conoscendo già il nome del fornitore, i rapporti commerciali e altri dettagli autentici, il messaggio può risultare molto più convincente di una normale email di phishing.
La precauzione fondamentale è quindi non modificare un Iban sulla base di una semplice email o di un messaggio ricevuto, ma verificare la richiesta contattando direttamente il fornitore attraverso un numero o un canale già conosciuto. L’ACN raccomanda inoltre di non cliccare su collegamenti attraverso i quali venga chiesto di inserire informazioni personali o bancarie.
La presenza delle movimentazioni contabili rende il problema ancora più delicato. Causali, importi e controparti possono infatti permettere di ricostruire almeno in parte chi paga chi, per quali servizi e per quali cifre, fornendo materiale utile per impersonare clienti, fornitori, banche o consulenti.
“Vigilate sui movimenti bancari” – A invitare alla prudenza è anche Ranieri Razzante, docente universitario ed esperto di cybercrime. Intervistato dall’Adnkronos, Razzante ha definito grave l’incidente, sottolineando che TeamSystem è un’azienda fortemente strutturata e attiva proprio nella gestione di informazioni particolarmente delicate per imprese e professionisti.
L’esperto invita soprattutto i soggetti interessati a controllare con particolare attenzione i movimenti bancari e a intervenire immediatamente in presenza di operazioni sospette.
Tre aeroporti britannici, quello di London Stansted, di Manchester e di East Midlands sono stati oggetto di un ”attacco informatico” che ha portato al ”furto dei dati di circa 8,7 milioni di passeggeri”. Lo ha reso noto il Manchester Airports Group, l’operatore aeroportuale britannico che possiede e gestisce i tre aeroporti, spiegando chegli hacker hanno avuto accesso alle informazioni dei clienti, tra cui dati di contatto, codici postali e targhe dei veicoli. Gran parte dei dati compromessi si riferisce ai passeggeri che si sono registrati per il Wi-Fi gratuito nei terminal aeroportuali. Il gruppo aeroportuale ha precisato che non sono state compromesse informazioni bancarie o di pagamento dei clienti e che la sicurezza dei passeggeri e la sicurezza aerea non sono state messe a rischio.
“Il Manchester Airports Group è stato oggetto di un incidente di sicurezza informatica da parte di terzi non autorizzati”, ha affermato un portavoce del Mag. “Abbiamo immediatamente contenuto il rischio e stiamo collaborando con consulenti specializzati, adottando le misure appropriate per proteggere i nostri clienti e i nostri sistemi. Abbiamo informato le autorità competenti e stiamo collaborando con loro”, ha aggiunto.
Un attacco hacker ha colpito una piattaforma privata – chiamata ‘Paziente Consapevole’ – che a Milano mette incontatto pazienti e medici: una serie di mail sono state inviate a centinaia di cittadini per chiedere il pagamento di presunti arretrati per prestazioni sanitarie, esami e farmaci.
Sull’attacco, presumibilmente dall‘est Europa, indaga la polizia Postale coordinata dal pm della procura di Milano Enrico Pavone.
Il reato ipotizzato è truffa. Al momento il sito appare spostato su “un indirizzo sicuro“, ma anche cliccando su quel link appare una pagina in “manutenzione“. Le mail, secondo quanto ricostruito dagli investigatori, provengono da una inesistente società di recupero crediti di Monza, che chiede agli utenti di pagare presunti arretrati per prestazioni sanitarie presentando dati anagrafici e tipologie di patologie ed esami realmente attinenti alla storia clinica di quei pazienti.
Attacco hacker a un portale di medici, centinaia di mail ai pazienti: «Dovete pagare per esami e farmaci», ma è una truffa
L’attacco ha colpito una piattaforma privata, “Paziente Consapevole”, che a Milano mette in contatto medici e pazienti
Centinaia di mail ai cittadiniper chiedere il pagamento di presunti arretrati per prestazioni sanitarie, esami e farmaci: in realtà una truffa, orchestrata forse dall’est Europa, dopo un attacco hacker a una delle tante piattaforme private utilizzate dai medici per comunicare con i loro pazienti. È successo a Milano e il portale colpito dall’attacco si chiama “Paziente Consapevole” ed è uno dei più utilizzati dai professionisti, spesso dai medici di famiglia per appuntamenti e impegnative.
Sull’attacco, presumibilmente dall’est Europa, indaga la polizia Postale coordinata dal pm della procura di Milano Enrico Pavone. Il reato ipotizzato è truffa. Al momento il sito appare spostato su «un indirizzo sicuro», ma anche cliccando su quel link appare una pagina in «manutenzione».
Le mail, secondo quanto ricostruito dagli investigatori, provengono da una inesistente società di recupero crediti di Monza, che chiede agli utenti di pagare presunti arretrati per prestazioni sanitarie presentando dati anagrafici e tipologie di patologie ed esami realmente attinenti alla storia clinica di quei pazienti.
In Belgio problemi tecnici sono stati causati da un attacco informatico a un fornitore di servizi esterno responsabile dei sistemi di check-in e imbarco dell’aeroporto. Anche gli aeroporti di Berlino-Brandeburgo e Londra Heathrow segnalano problemi tecnici, a causa di un possibile attacco cyber
(reuters)
LONDRA – Un attacco hacker ha mandato contemporaneamente in tilt alcuni grandi aeroporti europei come Londra Heathrow, Bruxelles e Berlino Brandeburgo. Decine sono i voli in ritardo e cancellati, e secondo gli addetti allo scalo della capitale belga “non è ancora chiaro quando il problema verrà risolto e quando si potrà tornare alla normalità”.
In quello che sembra l’ennesimo attacco o incidente con obiettivo gli aeroporti europei dopo l’invasione della Russia in Ucraina nel 2022, stavolta ad essere colpiti sono stati i sistemi di un fornitore terzo dei tre scali, ovvero Collins Aerospace, che fornisce la tecnologia per il check-in e l’imbarco a Heathrow e nelle capitali di Belgio e Germania. Andati in tilt i sistemi, in questo momento tutti i controlli sono effettuati manualmente, il che aumenta enormemente i tempi di check-in e imbarco.
Heathrow, Bruxelles e Berlino Brandeburgo hanno confermato l’attacco cyber in vari comunicati, annunciando che i tecnici stanno operando per risolvere il problema il più in fretta possibile. Tuttavia, nel frattempo, saranno molte decine di voli che saranno ritardati o cancellati. Secondo lo scalo della capitale belga, “l’impatto sulle partenze di oggi sarà significativo”.
L’aeroporto londinese invita i viaggiatori a controllare lo stato del proprio volo online, prima di mettersi in viaggio verso l’aeroporto: “Collins Aerospace, che fornisce i sistemi di check-in e imbarco a diverse compagnie aeree in numerosi scali a livello globale, sta riscontrando un problema tecnico che potrebbe causare ritardi per i passeggeri in partenza”, ha comunicato l’account X di Heathrow. “Mentre il fornitore lavora per risolvere rapidamente l’inconveniente, consigliamo ai viaggiatori di verificare lo stato del proprio volo con la compagnia aerea prima di mettersi in viaggio. Si prega di non arrivare in aeroporto con più di tre ore di anticipo per i voli a lungo raggio o due ore prima per i voli nazionali. Ulteriore personale è a disposizione nelle aree check-in per assistere i passeggeri e contribuire a ridurre i disagi“.
Ancora azione del collettivo contro obiettivi italiani: presa di mira anche l’Atac
Ancora un attacco hacker a siti governativi e militari italiani rivendicatodal gruppo filorusso NoName057(16), che su Telegram ha rivendicato l’attacco parlando di “punizione per l’Italia con missili DDoS”. Colpiti dall’attacco i siti del Ministero delle Imprese e del Made in Italy e della Guardia di Finanza oltre ad alcuni sottodomini del sito dell’Interno e della Finanza, mentre sono risultati irraggiungibili per alcuni minuti quelli dell’Aeronautica militare e del Ministero delle Infrastrutture e dei Trasporti. Nella giornata di ieri lo stesso gruppo di hacker filorussi ha rivendicato un attacco contro siti di banche e aziende di trasporto, riconducendo le ragioni alle dichiarazioni del Presidente della Repubblica Sergio Mattarella sul paragone tra Russia e Terzo Reich.
Sono circa 20 i siti italiani colpiti dalla nuova ondata di attacchi. Oltre ai portali di alcuni ministeri e della Gdf – quest’ultimo ancora irrangiungibile – tra i bersagli ci sono anche aziende trasporti, in particolare l’Atac – società che gestisce il trasporto pubblico a Roma – il cui sito risulta però funzionante. L’Agenzia nazionale per la cybersicurezza (Acn) ha avvisato i soggetti interessati dagli attacchi e le forze dell’ordine, avviando la propria attività di supporto e mitigazione. Gli effetti di quella che viene ritenuta un’azione di ‘propaganda’ sarebbero comunque ‘limitati’.
Dalla tv di stato Russa, la portavoce ha di nuovo preso di mira Mattarella. E intanto in mattinata gli hacker russi di NoName hanno attaccato i settori di trasporti e finanza
La portavoce del ministero degli Esteri russo, Maria Zakharova, prende ancora di mira il presidente Sergio Mattarella. Dopo il primo attacco di venerdì scorso – quando a 10 giorni di distanza, ha tacciato le parole del capo dello Stato all’università di Marsiglia di essere “blasfeme” – Zakharova ha ribadito come quelle affermazioni non resteranno “senza conseguenze”.
Il nuovo attacco – “Durante una conferenza in una delle istituzioni educative, avrebbe detto in un intervento sulla tv di Stato russa, ha affermato di credere che la Russia possa essere equiparata al Terzo Reich. Ciò non può e non sarà mai lasciato senza conseguenze”, ha rimarcato. “Questo ci viene detto da una persona che non può non sapere quanti soldati italiani hanno ucciso i nostri nonni e bisnonni sul nostro territorio durante la Seconda Guerra Mondiale sotto gli stendardi e gli slogan nazisti”, ha aggiunto, secondo quanto riportato dall’agenzia Ria Novosti. “Su quali basi questo viene detto nell’anno dell’80° anniversario della nostra vittoria? Questa è stata tessuta dalle vite di milioni di cittadini sovietici che non solo hanno liberato la loro patria e il nostro Paese, ma li hanno anche liberati dal nazismo”, ha detto ancora Zakharova, che tra l’altro, la scorsa settimana ha accusato Mattarella di non conoscere la storia.
Attacchi cyber filorussi a settori trasporti e banche – E contro le parole di Mattarella ha puntato il dito anche il gruppo di hacker filorussi NoName057(16) che ha avviato in mattinata una nuova serie di attacchi DDoS (distributed denial of service) contro i siti web di soggetti italiani. Coinvolto il settore dei trasporti (aeroporti di Linate e Malpensa, Autorità trasporti, porti di Taranto e Trieste, tra gli altri) e finanziari (Intesa San Paolo). Nella rivendicazione i NoName tacciano proprio Mattarella di essere “russofobo’. L’Agenzia per la cybersicurezza nazionale ha avviato l’opera di supporto e mitigazione alle prime avvisaglie delle azioni.
Lunedì 17 febbraio 2025
Mosca minaccia Mattarella: “Le sue parole avranno conseguenze”. E gli hacker attaccano i siti italiani
La portavoce del ministero degli Esteri Maria Zakharova prende di nuovo di mira il presidente della Repubblica. Il capo dello Stato, in un lungo discorso, aveva paragonato il conflitto in Ucraina alle guerre di dominazione naziste
Nel riquadro: la portavoce del ministero degli Esteri russo Maria Zakharova (foto: LaPresse) e il presidente della Repubblica Sergio Mattarella
“Questo non può e non potrà mai rimanere senza conseguenze“. Sono parole molto dure, minacciose, quelle della portavoce del ministero degli Esteri russoMaria Zakharova nei confronti del presidente della RepubblicaSergio Mattarella. Zakharova è tornata ad attaccare il capo dello Stato in un intervento in tv. È la seconda volta, in meno di una settimana, che Mosca prende di mira le parole che Mattarella aveva pronunciato in occasione della laurea honoris causa conferitagli a Marsiglia. Durante la sua lectio aveva paragonato il conflitto in Ucraina alle guerre di dominazione naziste. Intanto, la risposta è già arrivata: il gruppo di hacker filorussi NoName057 ha attaccato venti siti italiani tra aeroporti, porti e banche.
Il nuovo attacco di Zakharova – Domenica 16 febbraio Zakharova è intervenuta sul canale Rossija 1 della tv russa. Il programma-megafono della propaganda russa, le ha dato un’occasione per ritornare sul parallelo di Mattarella che a Mosca non è piaciuto. “Ha dichiarato di ritenere che la Russia possa essere equiparata al Terzo Reich“, le parole di Zakharova che poi è passate alle minacce vere e proprie.
“In Italia è nato il fascismo” – La portavoce del ministero degli Esteri ha poi articolato il suo discorso come a voler squalificare le parole del presidente della Repubblica: “Purtroppo l’Italia è stato il Paese dove è nato il fascismo. Mattarella è il presidente di un Paese che storicamente è stato tra quelli che hanno attaccato il nostro Paese“. Zakharova ha inoltre aggiunto: “Questo ci viene detto da una persona che non può non sapere quanti soldati italiani hanno ucciso i nostri nonni e bisnonni sul nostro territorio durante la Seconda guerra mondiale sotto bandiere e slogan nazisti“.
La risposta degli hacker – Una risposta al discorso del presidente Mattarella, definito “russofobo” in un comunicato diffuso su Telegram, è arrivata anche dal gruppo di hacker filorussi NoName057 che hanno lanciato la mattina di lunedì 17 febbraio un’ondata di attacchi hacker Ddos. I bersagli sono gli stessi del precedente attacco del 21 gennaio scorso: siti web di aeroporti, porti e anche banche, in particolare due “sottodomini” di Intesa Sanpaolo. A differenza dell’ultimo attacco, tuttavia, i portali degli aeroporti non stanno subendo ripercussioni. L’Agenzia nazionale per la cybersicurezza ha informato i soggetti interessati e ha avviato l’opera di supporto e mitigazione.
La lettera contro il Corriere – Dopo il primo attacco di Zakharova tutto l’arco parlamentare ha condannato le parole della portavoce russa e ha espresso solidarietà al presidente Mattarella. Il giornalista del Corriere della sera Paolo Valentino aveva poi fatto un ritratto non molto lusinghiero di Zakharova. Che per questo è tornata alla carica con un messaggio su Telegram: “L’editorialista del giornale Paolo Valentino è sceso ad attacchi personali. Spero che lei abbia il coraggio di ammettere che la pubblicazione è falsa e di pubblicare una confutazione“. La portavoce russa ha inoltre accusato Valentino di faziosità: “Il suo problema è che presenta tutte le informazioni sulla Russia più o meno nello stesso tono e con la stessa falsità. Il vostro giornale ha scritto ancora una volta che la Russia avrebbe attaccato l’Ucraina“.
Lunedì 17 febbraio 2025
Attacco hacker russo all’Italia: in tilt banche e trasporti
Diverse le società colpite, tra cui anche Intesa Sanpaolo. l’attacco DDoS è stato portato avanti dal gruppo Noname, uno dei gruppi russi più grandi.
Il famoso gruppo di hacker russi Noname ha lanciato una serie di attacchi DDoS verso l’Italia, colpendo soprattutto banche e trasporti. I siti web degli aeroporti di Malpensa e Linate, dell’Autorità dei Trasporti, di Intesa Sanpaolo e non solo sono andati completamente in tilt, risultando inaccessibili.
I vari portali sono stati ripristinati in circa 30 minuti dall’attacco, l’ennesimo da parte degli hacker russi verso il nostro Paese, già colpito diverse volte in passato, spesso in concomitanza di eventi politici; il primo attacco risale a Febbraio 2023, quando la premier Giorgia Meloni visitò Kiev.
Noname è attivo dal 2022 ed è uno dei gruppi più attivi nella cyberguerra contro l’Ucraina. È specializzato in attacchi DDoS contro enti governativi e strutture chiave, sia contro l’Ucraina che i paesi che la sostengono. Nel 2023, l’Italia è stata colpita più volte: vittime del gruppo sono stati i siti del ministero degli Esteri, del Consiglio superiore della magistratura e del ministero dei Trasporti. C’è stato anche un tentato attacco verso la Polizia Postale, non andato a buon fine.
Gli attacchi di Noname sembrano avere principalmente scopi dimostrativi e propagandistici. Il gruppo colpisce in modo indiscriminato nazioni europee, rivendicando gli attacchi attraverso messaggi sui social media che cercano di inserirsi nel dibattito pubblico e destabilizzare i paesi. Il gruppo non punta quindi al furto di dati o di informazioni sensibili, come invece fanno altre realtà che prendono di mira istituti come quelli citati, non solo italiani ma di tutto l’occidente.
Sottratta anche la schermata con la scansione del passaporto di Vincenzo Italiano, il suo contratto biennale compreso di compensi e anche l’IBAN.
Il Bologna è sotto minaccia degli hacker, che nelle scorse ore hanno comunicato sul Dark Web di averne perforato i sistemi informatici venendo così in possesso di migliaia di dati riservati e hanno poi accusato la società rossoblù di aver violato il Regolamento Generale sulla Protezione dei Dati, cosa che comporterebbe una multa da parte del Garante che potrebbe arrivare fino a 10 milioni di euro o al 2% del fatturato del club.
Lo riporta Il Corriere dello Sport, sottolineando che nelle mani dei pirati informatici ci sarebbero i piani aziendali, tutti i contratti di sponsorizzazione, tutti i dati finanziari, tutti i dati personali e riservati dei giocatori, dei tifosi, dipendenti, le strategie di mercato, inclusi trasferimenti e giovani talenti di altre squadre e tutti i dati medici del club con sede a Casteldebole.
Tra i 200 GB tra mail e documenti, alcuni dei quali sono stati pubblicati come dimostrazione della veridicità della riuscita dell’attacco, il gruppo di criminali informatici ha dichiarato di aver sottratto anche la schermata con la scansione del passaporto di Vincenzo Italiano, il suo contratto biennale compreso di compensi e anche l’IBAN.
Ieri gli hacker hanno pubblicato un messaggio di ricatto per il Bologna: «Il management del club si è rifiutato di proteggere i dati confidenziali di calciatori e sponsor. Perciò in due giorni pubblicheremo tutti i dati medici, personali e confidenziali dei giocatori del club. Ma ricordiamo loro che potranno ottenere molti più soldi attraverso le cause legali che giocando in un club che li ha traditi», si poteva leggere sul sitoRansomHub. La scadenza della richiesta di un riscatto è dunque imminente.
Da parte sua, il Bologna ha sporto denuncia alla polizia postale e nei tempi previsti dalla normativa (72 ore) ha informato della situazione il Garante. La situazione è in sviluppo, anche perché ormai questi attacchi sono molto frequenti. Sono tante le aziende vittime di questi tentativi di estorsione che puntano sulla minaccia di diffusione di dati personali e riservati in loro possesso. La società rossoblù si sta difendendo nelle sedi opportune e agirà per vie legali contro chi diffonderà questi dati trafugati.
30 novembre 2024
Bologna FC conferma attacco ransomware e furto dati
Il Bologna FC ha confermato l’attacco ransomware e il furto di alcuni dati aziendali (circa 200 GB che includono informazioni sensibili dei giocatori).
Il Bologna Football Club 1909 S.p.A. ha confermato di aver subito un attacco ransomware. In seguito all’accesso non autorizzato ad un server sono stati sottratti alcuni dati aziendali. L’intrusione è stata rivendicata dal gruppo RansomHub che ha minacciato di pubblicare tutto online, se la società non pagherà il riscatto.
Attacco avvenuto il 19 novembre – Come specificato sul sito dei cybercriminali, l’accesso al server del Bologna FC è avvenuto il 19 novembre, quindi sono già scaduti i due giorni di tempo per pagare il riscatto. I dati sarebbe stati pubblicati sul dark web. Il gruppo RansomHub afferma che le informazioni non sono state protette adeguatamente. Il furto è stato possibile per la mancanza di sicurezza della rete aziendale. Questo è il comunicato del Bologna FC pubblicato ieri:
La società Bologna Football Club 1909 S.p.a. comunica che i propri sistemi di sicurezza sono stati recentemente oggetto di un attacco informatico di tipo ransomware, su un server in cloud e nel perimetro interno. Tale azione criminosa ha comportato il furto di dati aziendali che potrebbero essere oggetto di pubblicazione. Si diffida pertanto chiunque ne venisse in possesso dal diffondere ovvero condividere ovvero fare qualsiasi altro utilizzo di tali dati in quanto provenienti da reato.
Nel dataset di circa 200 GB ci sono: contratti di sponsorizzazione con dettagli economici, dati finanziari della storia del club, dati personali e riservati dei giocatori, strategie di trasferimento per giocatori nuovi e giovani, dati riservati di tifosi e dipendenti, dati di giovani atleti, cartelle cliniche, informazioni su strutture e stadi, strategie commerciali e piani aziendali.
Ci sarebbero inoltre alcuni dati dell’allenatore Vincenzo Italiano: scansione del passaporto, contratto biennale, compenso e IBAN. La società ha presentato denuncia alla Polizia Postale e notificato il data breach al Garante per la protezione dei dati personali.
L’azienda ha dovuto annullare gli interventi chirurgici non urgenti e altre prestazioni
L’Asst Rhodense ha subito un attacco hacker nella notte tra il 5 e il 6 giugno. Lo fa sapere la stessa azienda ospedaliera in una nota. Coinvolti tutti gli ospedali del gruppo, da Rho a Garbagnate Milanese, Bollate e Passirana, compresi i servizi territoriali delle aree distrettuali Garbagnatese, Rhodense e Corsichese. Le strutture ospedaliere si sono ritrovate costrette a rinviare gli interventi chirurgici non urgenti e altre prestazioni sanitarie.
La direzione fa sapere che i tecnici sono a lavoro per “verificare la situazione garantendo nel contempo i servizi essenziali“. L’Asst ha organizzato servizi di accoglienza in ogni presidio per informare i cittadini e prendere in carico le richieste. “L’erogazione delle prestazioni ambulatoriali già programmate” è garantita “tranne quelle di medicina nucleare” come Moc, Tac, risonanze, radiografie e mammografie “e di laboratorio analisi“, spiegano in una nota.
Restano sospesi gli interventi non urgenti e le prenotazioni presso i Cup, i ricoveri programmati e i punti prelievo. I pazienti Taoverranno reindirizzati su altre strutture, l’Asst consiglia loro di rivolgersi agli ospedali dell’azienda per avere informazioni su dove eseguire gli esami e su come gestire la terapia. Sono in attività i pronto soccorso di Garbagnate e Rho, ma non verranno inviate le ambulanze, anche se l’azienda consiglia comunque di rivolgersi ad altre strutture.
“Abbiamo problemi da stanotte e ci stiamo attivando come si fa in questi casi, anche attraverso la task force regionale per ripristinare tutto il prima possibile – spiega all’Adnkronos Salute il direttore generale dell’Asst Marco Bosio -. Stiamo garantendo i servizi essenziali in urgenza in modalità cartaceo perché i sistemi informativi non sono disponibili, sono bloccati“. Intanto, Regione Lombardia ha coinvolto gli esperti di Aria che hanno attivato la task force regionale di cyber security. Anche l’Agenzia di cybersicurezza nazionale è stata allertata, invieranno degli specialisti.
Al momento non è chiara la natura dell’attacco, le modalità e le motivazioni. I tecnici sono al lavoro per il ripristino dei dati,dei servizi e degli applicativi. Tra le ipotesi la possibilità che i responsabili siano gli stessi che hanno colpito i sistemi informatici di Synlab Italia.
FALSA EMAIL ARUBA Mi state segnalando in molti questa falsa email che appare mandata da Aruba: attenzione, si tratta di un tentativo di furto delle nostre credenziali di accesso al servizio.
I truffatori simulano un errore durante il rinnovo automatico dei nostri servizi e ci invitano a inserire le nostre informazioni bancarie all’interno di un presunto modulo, segnalandoci che altrimenti i nostri servizi saranno definitivamente sospesi. L’obiettivo dei malintenzionati è quello di ottenere l’accesso al nostro account e di sottrarci denaro.
Non apriamo sul link, non inseriamo le nostre credenziali di accesso e non paghiamo nulla, ma anzi eliminiamo immediatamente l’email. Condividiamo questo avviso con più persone possibili per salvarle dalla truffa.
L’allarme del Centro nazionale anticrimine informatico per la protezione delle infrastrutture critiche e dei Cnetri operativi per la sicurezza cibernetica
A seguito dei “continui massivi attacchi informatici che stanno interessando non solo gli Istituti di Credito“, il Centro nazionale anticrimine informatico per la protezione delle infrastrutture critiche del Servizio Polizia Postale di Roma ed i Centri operativi per la sicurezza cibernetica sul territorio “stanno intervenendo a supporto dei tecnici della società interessate per il ripristino dei sistemi informatici essenziali e processando i dati utili alla ricostruzione degli eventi critici“. Lo fa sapere la Polizia postale.
Ieri già si erano registrati una serie di importanti attacchi alle banche italiane. Come nelle precedenti azioni portate avanti dai Noname, si tratta di attacchi di tipo Ddos (Distributed denial of service) che si concretizzano inviando un’enorme quantità di richieste al sito web obiettivo, che non è in grado di gestirle e quindi di funzionare correttamente. Sul loro canale Telegram il gruppo ha rivendicato gli attacchi, criticando il recente incontro tra Giorgia Meloni ed il presidente statunitense Joe Biden, dove la premier italiana ha confermato il sostegno all’Ucraina. L’Agenzia monitora «con la massima attenzione» il riattivarsi delle campagne da parte di gruppi di ‘hacktivisti‘ (sono gli hacker-attivisti) filorussi «ai danni di soggetti istituzionali nazionali. Non risulta comunque che gli attacchi – di carattere dimostrativo – abbiano intaccato l’integrità e la confidenzialità delle informazioni e dei sistemi interessati». I soggetti attaccati in questi giorni – aziende di trasporto pubblico, banche ed enti finanziari – sono stati «prontamente avvisati insieme alle autorità competenti come parte di una metodologia di contrasto e prevenzione ormai consolidata», informa l’Acn
La catena della grande distribuzione è finita nel mirino dei pirati informatici. La società rassicura: «I dati dei clienti sono al sicuro»
La catena della grande distribuzione Bennet è sotto attacco hacker dalla sera del 2 giugno. Per i clienti è diventato impossibile eseguire i pagamenti digitali. Secondo quanto appreso dal Corriere, che ha avuto conferma dell’attacco da fonti qualificate, gli hacker hanno chiesto un riscatto alla società. L’azienda ha subito precisato in un comunicato che, in conseguenza dell’attacco, ha deciso di «sospendere, in ottica cautelativa, il regolare funzionamento di alcuni servizi correlati all’infrastruttura tecnologica». Mentre, per risolvere la vicenda, oltre a informare le autorià italiane competenti, si è rivolta anche a esperti internazionali per adottare «una serie di interventi volti a ripristinare la regolare operatività dei sistemi informatici nel più breve tempo possibile e, al contempo, aumentare ulteriormente gli elevati standard di sicurezza che già la contraddistinguono».
Nel comunicato si legge ancora che «Bennet desidera rassicurare i propri clienti sul fatto che, sulla base di quanto emerso finora dalle attività di analisi e ripristino in corso, non risultano impatti che possano afferire all’area di riservatezza relativa ai dati dei clienti. L’azienda informa infine che tutti i punti vendita sono sempre stati pienamente operativi, fatta eccezione per alcuni servizi accessori e l’area e-commerce, che sono stati momentaneamente sospesi in forma cautelativa». Nata 60 anni fa per volontà del fondatore Enzo Ratti, e presente in tutto il Nord Italia, Bennet conta 65 tra ipermercati e superstore oltre 58 punti di ritiro bennetdrive attivi, con una superficie di vendita complessiva di mq. 300.000, oltre 6.000 dipendenti, 50 gallerie commerciali di proprietà e più di 1.350 negozi al proprio interno.
Si tratta di una conseguenza dell’aggressione dei pirati informatici al gruppo di sanità privata. Stop alle ambulanze e all’attività ambulatoriale
Gli ospedali di Multimedica sono vittima di un secondo blocco informatico, conseguenza di quello partito solo cinque giorni fa. Di fatto, l’attività ordinaria delle strutture sanitarie private accreditate, come il San Giuseppe di Milano e l‘Irccs Multimedica di Sesto San Giovanni, è fortemente rallentata. Stop all’invio delle ambulanze ai pronto soccorso, dove continuano però a essere curati i pazienti che si sono presentati spontaneamente nelle ore precedenti.Sospese le visite di mercoledì 26 aprile: sono stati disdetti telefonicamente gli appuntamenti già fissati. Alcuni medici sono stati messi in ferie, vista l’interruzione del lavoro in ambulatorio. Impossibile fare radiografie e consegnare referti. Inaccessibili le cartelle cliniche online, così come il sito di Multimedica.
L’attacco di venerdì – I pirati informatici hanno aggredito il sistema nella notte tra venerdì e sabato. Tra le conseguenze, i forti rallentamenti al pronto soccorso. Minore l’impatto sugli ambulatori vista la coincidenza dell’inizio dei problemi con il weekend. Il gruppo lunedì aveva cominciato a ripristinare alcuni servizi: «La struttura aveva prontamente istituito una task force, costituita da professionisti interni ed esterni, ed era al lavoro per dare continuità alle attività clinico-assistenziali», si spiega in una nota. Erano tornati di nuovi disponibili la posta elettronica e l’applicazione per registrare le dimissioni. Ma probabilmente non tutte le falle create dall’attacco sono state adeguatamente riparate. Martedì, il secondo stop che ha paralizzato gli ospedali, definito dal gruppo «seconda aggressione».
I servizi garantiti – Restano garantite solo le attività di ostetricia, dialisi, riabilitazione, chemioterapia, medicina nucleare, l’assistenza domiciliare integrata e i ricoveri. «L’azienda, che sta collaborando con la Polizia Postale, non è in grado di stabilire quando tutta l’operatività potrà tornare alla normalità», conclude la nota.
Gli altri ospedali colpiti – Quello a Multimedica non è il primo assalto ai danni della sanità lombarda, come sottolinea il consigliere regionale del Pd Pietro Bussolati. «Ricordo il Fatebenefratelli Sacco e l’Ats di Varese l’anno scorso. Furono prese di mira strutture pubbliche mentre oggi tocca a enti privati convenzionati. Ma in un sistema integrato tra pubblico e privato, la crisi di un pronto soccorso o di un ospedale ha ripercussioni su tutti gli altri che devono fronteggiare un surplus di richieste di intervento». Cita poi il problema della privacy dei dati dei pazienti. «Chiederemo all’assessore regionale al Welfare Guido Bertolaso se sono stati fatti passi avanti sulla difesa degli ospedali pubblici, magari centralizzando i sistemi come chiedevamo, e se non sia il caso di chiedere anche alle strutture private di rispondere a standard più elevati di sicurezza»
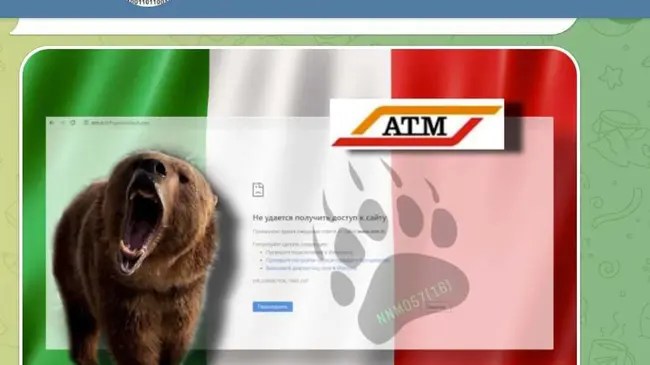
“I lavoratori dei trasporti italiani tengono uno sciopero nazionale contro le azioni delle autorità del Paese per sponsorizzare il regime criminale di Zelensky“. È la motivazione, almeno stando a quanto scritto sul loro profilo Telegram, che gli hacker russi del gruppo NoName057(16) hanno usato ieri per rivendicare l’attacco informatico al sito web di Atm. I cyber pirati hanno fatto coincidere il raid con l’agitazione proclamata dal sindacato di base Cub: “Il governo italiano – si legge ancora nel comunicato – sta spendendo miliardi per alimentare un conflitto devastante in Ucraina, prelevando risorse dai nostri stipendi, tagliando la spesa sanitaria pubblica, impoverendo di fatto i lavoratori, i pensionati e le fasce più deboli della società“. Da Foro Buonaparte hanno confermato il tentativo di hackeraggio, ma, ha aggiunto, “i sistemi di protezione informatica hanno reagito e il sito dell’azienda di trasporti ha subìto solo un rallentamento di funzionalità per qualche minuto“.
Nel pomeriggio, il sito risultava raggiungibile tramite smartphone ma non accessibile da pc. Di NoName057(16) si sa che si tratta di un gruppo di attivisti che, stando a quanto ricostruito da alcuni portali specializzati, “gestiscono un’infrastruttura utilizzata per l’esecuzione degli attacchi DDoS mediante diversi strumenti“. Le loro incursioni sono iniziate in concomitanza con l’invasione dell’Ucraina.
L’Agenzia per la cybersicurezza nazionale: «Riguarda tutto il mondo, qualche migliaio di server compromessi». Giovedì l’attacco ad Acea
Un «massiccio attacco tramite un ransomware già in circolazione» è stato rilevato dal Computer security incident response team Italia dell’Agenzia per la cybersicurezza nazionale (Acn), secondo cui l’attacco è in corso in tutto il mondo e riguarda «qualche migliaio di server compromessi». Colpita pesantemente anche l’Italia, insieme ad altri Paesi europei come la Francia, il Paese più danneggiato, e la Finlandia ma anche il Nord America, con Canada e Stati Uniti. In Italia, spiega ancora l’Acn, sono decine le realtà che hanno riscontrato l’attività malevola nei loro confronti e il numero è destinato ad aumentare. Secondo fonti del Corriere non ci sarebbero legami tra l’attacco e i recenti fatti di attivismo politico in Italia o gli scenari internazionali; si tratterebbe piuttosto di cyber-criminali comuni, interessati a estorcere denaro alle aziende e istituzioni colpite.
Server VMware ESXi – La vulnerabilità colpisce in particolare i server VMware ESXi ed è stata sfruttata con attacchi ransomware che, cifrano i sistemi colpiti rendendoli inutilizzabili fino al pagamento di un riscatto per avere la chiave di decifrazione. La vulnerabilità sfruttata dagli hacker è già stata corretta nel passato dal produttore e parecchio tempo fa: addirittura nel febbraio 2021. Due anni fa quindi, ma evidentemente molti amministratori di sistema non si erano presi la briga di applicare le corrette patch, ovvero le «correzioni» adeguate ai server. La vulnerabilità, non corretta, ha permesso agli hacker di sferrare l’ondata di attacchi registrata nel weekend. I primi ad accorgersene, riferisce l’Acn, sono stati i francesi, probabilmente per via dell’ampio numero di infezioni registrato sui sistemi di alcuni provider in Francia. Successivamente l’ondata di attacchi si è spostata su altri paesi, tra cui l’Italia.
L’allerta dell’Acn: chiudere le falle subito – L’Autorità nazionale per la sicurezza informatica ribadisce nella nota «che è prioritario per chiunque chiudere le falle individuate e sviluppare un’adeguata strategia di protezione». Per i tecnici dell’Acn, infatti, «siamo stati in grado di censire diverse decine di sistemi nazionali verosimilmente compromessi e allertato numerosi soggetti i cui sistemi sono esposti ma non ancora compromessi. Tuttavia, rimangono ancora alcuni sistemi esposti, non compromessi, dei quali non è stato possibile risalire al soggetto proprietario. Questi sono chiamati immediatamente ad aggiornare i loro sistemi».
Il bollettino da consultare – La nota dell’Acn entra nel tecnico: la vulnerabilità individuata dalle recenti analisi come CVE-2021-21974 (già sanata, come detto, dal vendor VMWare nel febbraio 2021), riguarda i sistemi esposti su Internet che offrono servizi di virtualizzazione basati sul prodotto VMWare ESXi, e ha un impatto elevato, stimato dalla comunità tecnica come «rischio alto/arancione» (70,25/100). E tuttavia non si esclude che anche altre vulnerabilità possono essere sfruttate da attori malevoli: l’Acn (attraverso lo CSIRT Italia) ha pubblicato sabato uno specifico bollettino con le procedure per risolvere la vulnerabilità, ai quali i responsabili tecnici dei servizi IT pubblici e privati sono invitati a fare riferimento
Cos’è il ransomware – Il ransomware è una minaccia informatica che infetta un sistema, lo blocca o ne compromette l’usabilità e poi richiede il pagamento di un riscatto (ransom) per poter tornare a utilizzarlo. Tutti i file all’interno del sistema, che può essere un computer o un’intera rete di una o più aziende, vengono crittografati così da essere illeggibili dal legittimo proprietario e il codice di sblocco viene dato solo previo pagamento. L’infezione avviene tramite un link o un allegato in una mail, che vengono cliccati da uno degli utenti del network. Una volta entrati su un computer possono rimanere dormienti per mesi prima di attivarsi. Sembrerebbe questo il caso dell’attacco che ha colpito l’Italia.
Tim down, problemi alla rete Telecom Italia segnalati in molte regioni: cosa sta succedendo
Impennata di segnalazioni sulla rete di Telecom Italia a partire dalla mattina del 5 febbraio. L’azienda: problema di interconnessione internazionale. Il caso dell’attacco hacker ransomware contro l’Italia
Ancora difficoltà per la rete Internet italiana. Dopo il lunghissimo disservizio alle mail di Libero e Virgilio, ora ufficialmenteconcluso con tanto di promesse di ristori per i clienti colpiti, domenica 5 febbraio è stato il turno di Tim. La rete dell’ex monopolista ha vissuto problemi in tutta Italia, con migliaia di segnalazioni di disservizi registrate da pagine quali Downdector e assistenza-clienti.it a partire dalle 11 circa di domenica ma poi proseguiti, a macchia di leopardo, nelle ore successive.
Secondo quanto ha reso noto un portavoce dell’azienda, sulla rete Tim «è stato rilevato un problema di interconnessione internazionale e sono in corso le analisi per la risoluzione del problema. Il problema ovviamente impatta sul servizio a livello nazionale». Nel pomeriggio, l’Agenzia per la cybersicurezza nazionale (Acn) ha diffuso la notizia di un massiccio attacco hacker che ha colpito l’Italia, con «decine di sistemi compromessi» da un ransomware e altri già infettati. Non è chiaro al momento se i due fatti, il down di Tim e l’attacco hacker, siano connessi. Nel primo pomeriggio la Polizia Postale aveva escluso un cyber-attacco per il down di Tim, parlando più semplicemente di «problemi tecnici che interessano la rete Internet fissa e non quella mobile». PerNetblock, che monitora il traffico Internet globale, l’Italia è scesa al 26% della sua connettività consueta (vedi sopra). Un dato che spiegherebbe perché nel pomeriggio di domenica – secondo i grafici di Downdetector, (vedi sotto) – le segnalazioni di disservizi si sono allargati a diversi altri operatori e servizi.
#timdown – Le segnalazioni, condite da diversi tweet tra l’arrabbiato e l’indignato (l’hashtag #TimDown è salito rapidamente al primo post tra i Trending Topics italiani), hanno riguardato l’accesso a Internet da rete fissa di abbonati di Telecom Italiae in alcuni casi anche da mobile. Come spesso capita il maggior numero di problemi sembra concentrarsi nei maggiori centri urbani, da Milano a Roma, da Torino a Napoli e Bari. I servizi di customer care di Tim sui social hanno replicato scrivendo: «È in corso un disservizio a livello nazionale che impatta tutti i servizi. Le aree tecniche di competenza stanno effettuando tutte le operatività per il ripristino».
I tifosi di calcio – Molti utenti arrabbiati soprattutto nella zona di Napoli, per l’impossibilità di seguireSpezia-Napoli su Dazn (che non ha responsabilità in merito). A cui si sommano le preoccupazioni di chi invece attende Inter-Milan: a differenza della partita della capolista – trasmessa anche via satellite su Sky -, per poter assistere al derby di Milano è necessaria una connessione Internet. Dazn ha fatto un tweet parlando di «problemi sulla rete internet di uno dei principali operatori telefonici, che stanno creando disservizi ai suoi clienti e, conseguentemente, anche ad alcuni clienti DAZN».
Un’immagine che simula e rappresenta la figura di un hacker impegnato in un attacco informatico. ANSA/ ALESSANDRO DI MARCO
Una richiesta di 200mila euro per liberare i dati hackerati.
È la richiesta pervenuta nel pomeriggio al Comune di Torre del Greco, interessato da un attacco informatico avvenuto la scorsa notte.
A renderlo noto è il sindaco, Giovanni Palomba, che fa sapere come l’attività degli uffici comunali sia al momento bloccatae che sulla vicenda verrà presentata una denuncia all’autorità giudiziaria.
“E’ costante il monitoraggio e l’intervento dei tecnici comunali – rendono noto dall’amministrazione – di concerto con gli agenti della polizia postale, immediatamente allertati dell’accaduto, già a partire dalle prime ore della mattinata“.
A causa dell’attacco, sarà interdetta nella giornata di domani e sino a nuova comunicazione l’erogazione dei servizi ai cittadini.
“Una questione gravissima – dice Palomba – sulla quale stiamo lavorando senza sosta e sulla quale non accetteremo alcuna mediazione illecita. Resto pienamente fiducioso nel; solerte lavoro degli inquirenti. Ai cittadini di Torre del Greco l’invito alla collaborazione in queste ore di particolare criticità”








 FALSA EMAIL ARUBA